Warum du jetzt ein Ziel bist
Identität, Sicherheit und die Ökonomie des Vertrauens
Ein Modell der Sicherheitsökonomie, keine Prognose
Drei Ebenen
Der Text trennt deshalb zwischen belegter Entwicklung, Analogie und eigener Schlussfolgerung.
Belegte Entwicklungen zeigen, was bereits beobachtet oder demonstriert wurde. Analogien aus anderen Deliktfeldern zeigen Mechanismen, die für Identitätsangriffe relevant sein könnten. Darauf baut die eigentliche These dieses Textes auf.
Wo die vorhandenen Belege eine Aussage nicht direkt tragen, wird sie nicht als bereits eingetretene Entwicklung dargestellt, sondern als mögliche Folge oder ausdrücklich als Schlussfolgerung des Modells gekennzeichnet.
Sechs Begriffe werden dabei durchgehend in derselben Bedeutung verwendet:
| Aufwand | Zeit, menschliche Arbeit, technische Mittel und Koordination, die für einen Angriff erforderlich sind. |
|---|---|
| Personenspezifischer Aufwand | Der Teil des Aufwands, der für ein konkretes Ziel erneut anfällt und sich nicht ohne Weiteres auf das nächste Ziel übertragen lässt. |
| Erwarteter Nutzen | Das, was sich ein Angreifer von einem erfolgreichen Angriff verspricht: Kapital und Ertrag auf der einen Seite, Zugang und Wirkung auf der anderen. |
| Angreiferrisiko | Das Risiko für den Angreifer, entdeckt, identifiziert oder sanktioniert zu werden. Es ist vom Risiko für das Opfer zu unterscheiden. |
| Schwelle | Der Punkt, ab dem der erwartete Nutzen eines Angriffs dessen Aufwand und Angreiferrisiko ausreichend übersteigt, sodass das Ziel für den Angreifer interessant wird. |
| Stückpreis | Der Aufwand, der auf ein einzelnes Ziel oder einen einzelnen Angriffsversuch entfällt. |
Die Rechnung
Ein durchschnittlicher Haushalt war für einen gezielten Identitätsangriff nicht deshalb uninteressant, weil seine Konten technisch besonders gut geschützt gewesen wären.
Entscheidend war vielmehr eine wirtschaftliche Rechnung: Was verspricht ein erfolgreicher Angriff - und was kostet es, genau dieses Ziel anzugreifen? Solange der erwartete Nutzen den notwendigen Aufwand nicht rechtfertigt, bleibt ein Ziel uninteressant. Sinkt dieser Aufwand, verschiebt sich die Schwelle: Auch Ziele mit geringerem möglichen Ertrag können sich zu lohnen beginnen.
Dabei fällt ein Teil des Aufwands für jedes Ziel erneut an. Der Angreifer muss herausfinden, wer die Person ist, welche Dienste sie nutzt, welche Zugangswege existieren und welcher davon erfolgversprechend ist. Genau dieser zielbezogene Aufwand ist für die weitere Argumentation entscheidend.
Denn der technische Schutz eines Kontos richtet sich nicht automatisch danach, wie wertvoll ein erfolgreicher Zugriff wäre. Passwörter können zurückgesetzt werden, Telefonnummern dienen als Faktor oder Wiederherstellungsweg, und Konten brauchen Verfahren für Menschen, die ihr Passwort vergessen oder ihr Telefon verloren haben.
Diese Verfahren gelten grundsätzlich für gewöhnliche Nutzer ebenso wie für Personen, bei denen ein unbefugter Zugriff erheblich größere Folgen hätte - etwa aufgrund ihrer Rechte, ihres Wissens oder ihrer Entscheidungsbefugnisse. Der Wert eines Kontos und die Stärke seiner Schutzmechanismen wachsen also nicht zwangsläufig gemeinsam.
Strengere Verfahren existieren. Sie müssen jedoch häufig zusätzlich aktiviert, bewusst gewählt oder organisatorisch vorgeschrieben werden. Sie sind nicht automatisch deshalb vorhanden, weil ein bestimmtes Konto für einen Angreifer besonders wertvoll wäre.
QUELLEGoogle Advanced Protection, Apple Advanced Data Protection
Warum ein Teil des Aufwands für jedes Ziel neu anfällt
Wenn die eine Person gezielt angegriffen wird und die andere nicht, liegt das nicht allein an der Technik. Entscheidend ist auch die Rechnung des Angreifers. Einen bestimmten Menschen aus verfügbaren Informationen zu rekonstruieren, seine Konten und Beziehungen zu finden, glaubwürdig in seinem Umfeld aufzutreten und mögliche Prüfungen zu überwinden, kostet Zeit, Arbeit und Mittel.
Nicht alle diese Kosten entstehen für jedes Ziel neu. Werkzeuge, Infrastruktur und allgemeine Angriffsmethoden lassen sich wiederverwenden. Der personenspezifische Teil des Angriffs dagegen nur begrenzt. Was über eine Person recherchiert wurde, lässt sich nicht einfach auf die nächste übertragen. Wer sich in einem Telefonat als jemand anderes ausgibt, muss dessen Verhältnisse kennen und auf unerwartete Rückfragen reagieren können.
Genau darin liegt bisher eine Grenze der Skalierung: Mit jedem zusätzlichen Ziel entsteht zusätzlicher Aufwand für Recherche, Zuordnung und Anpassung. Der Stückpreis fällt deshalb nicht automatisch nur dadurch, dass mehr Menschen angegriffen werden.
Für einen gewöhnlichen Haushalt bedeutet das nicht, dass ein gezielter Angriff unmöglich wäre. Er kann schlicht zu teuer sein im Verhältnis zu dem, was sich damit gewinnen lässt.
Ändert sich jedoch, wie stark dieser personenspezifische Aufwand mit der Zahl der Ziele wächst, ändert sich die gesamte Rechnung. Welche zwei Formen dabei gegenüberstehen, zeigt ABB. 2 am Ende dieses Kapitels.
Die Annahme dahinter
Alles bisher Gesagte setzt voraus, dass der Angreifer wirtschaftlich handelt. Gemeint ist derjenige, der die Kosten eines Angriffs selbst trägt und den möglichen Ertrag selbst erhält. Für ihn entscheidet die Rechnung unmittelbar darüber, welche Ziele sich lohnen.
Für andere Angreifer sieht diese Rechnung anders aus. Wer aus persönlichen oder ideologischen Motiven handelt, muss keinen finanziellen Gewinn erzielen. Wer im Auftrag arbeitet, bewertet nicht die Beute des Opfers, sondern die eigene Vergütung im Verhältnis zu Aufwand und Risiko. Die bisher beschriebene Schwelle gilt für diese Gruppen deshalb nicht in derselben Form.
Auch für den wirtschaftlich handelnden Angreifer ist das Modell eine Vereinfachung. Ein Angriff kann scheitern, und er kann zur Identifizierung oder Strafverfolgung des Täters führen. Beides gehört in eine vollständige Rechnung hinein.
Dabei kann sich auch das Angreiferrisiko zwischen Zielen unterscheiden. Ein Angriff auf besonders exponierte Personen oder bedeutende Organisationen kann stärkere Schutzmaßnahmen und größere Aufmerksamkeit auslösen. Viele einzelne Angriffe auf Privatpersonen können dagegen zunächst wie voneinander unabhängige Fälle erscheinen.
Das bedeutet jedoch nicht, dass zusätzliche Angriffe ohne zusätzliches Risiko bleiben. Mit der Zahl der Angriffe können auch Spuren, Meldungen und Möglichkeiten wachsen, einen Zusammenhang zu erkennen. Entscheidend ist deshalb, ob Ermittler einzelne Vorfälle betrachten müssen oder einen gemeinsamen Ursprung identifizieren können.
LabHost zeigt, warum dieser Unterschied wichtig ist. Die Ermittlungen richteten sich nicht nur gegen einzelne Phishing-Fälle, sondern gegen die Infrastruktur, die zahlreiche Angreifer gemeinsam nutzten. Wird ein gemeinsames Werkzeug oder ein gemeinsamer Dienst ausgeschaltet, kann Verteidigung auf einmal viele Angriffe verteuern.
Dasselbe Prinzip wirkt in die andere Richtung: Wird Verteidigung billiger und leichter verfügbar, kann sie einen billigeren Angriff wieder unrentabel machen. Entscheidend ist allerdings, ob diese Verteidigung tatsächlich eingesetzt wird.
Woher dieser Gedanke kommt
Neu ist dieser Gedanke nicht. Ross Anderson zeigte 2001 in „Why Information Security is Hard - An Economic Perspective“, dass Informationssicherheit nicht allein ein technisches Problem ist. Entscheidend ist auch, wer die Kosten einer Sicherheitsentscheidung trägt und wer von ihr profitiert.
Cormac Herley beschrieb 2010 einen weiteren Unterschied: Manche Angriffe skalieren, weil ein großer Teil ihrer Kosten unabhängig von der Zahl der Opfer anfällt. Gezielte Angriffe dagegen verursachen zusätzlichen Aufwand für jedes einzelne Ziel. Damit sich dieser Aufwand lohnt, muss der erwartete Wert eines Ziels entsprechend hoch sein.
Dieser Text setzt genau an dieser Stelle an. Er fragt, was geschieht, wenn ausgerechnet jener Teil des Angriffs billiger wird, der bisher für jedes Ziel erneut anfiel - und damit die Schwelle sinkt, ab der sich ein gezielter Angriff lohnt.
- Aufwand
- Kapital und Ertrag
- Zugang und Wirkung
- Risiko für den Angreifer
Die erste Tafel zeigt drei unterschiedliche Zielklassen: eine Person mit weitreichender Stellung, ein Unternehmen und einen privaten Haushalt. Für alle drei wird derselbe grundlegende Aufwand angesetzt, weil ein Angreifer zunächst vergleichbare technische und organisatorische Hürden überwinden muss. Was sich unterscheidet, ist der mögliche Nutzen.
Dabei gibt es zwei Formen dieses Nutzens: Kapital und Ertrag auf der einen Seite, Zugang und Wirkung auf der anderen. Ein Unternehmen kann vor allem wegen seines Kapitals attraktiv sein. Eine Person mit weitreichender Stellung kann dagegen besonders wertvoll sein, weil ihr Zugang, ihre Rechte oder ihre Wirkung für einen Angreifer von Bedeutung sind. Beim gewöhnlichen Haushalt liegt in der Darstellung zunächst keiner der beiden Werte hoch genug, um den Aufwand eines gezielten Angriffs zu rechtfertigen.
Ob sich ein Ziel lohnt, hängt deshalb auch davon ab, was der Angreifer erreichen will. Wer einen unmittelbaren finanziellen Ertrag sucht, kann ein Unternehmen interessant finden. Wer Zugang oder Wirkung sucht, kann dagegen eine bestimmte Person als wertvolleres Ziel betrachten.
Die zweite Tafel zeigt die zentrale These des Beitrags: Beim selben Haushalt steigt der mögliche Ertrag, während gleichzeitig der Aufwand eines gezielten Angriffs sinkt. Dadurch verschiebt sich die Schwelle, ab der auch ein gewöhnlicher Haushalt zu einem wirtschaftlich interessanten Ziel werden könnte.
Warum der Beitrag von dieser möglichen Verschiebung ausgeht, wird im weiteren Verlauf hergeleitet.
Was mit dem Nutzen eines Ziels gemeint ist
Der erwartete Nutzen hat in diesem Modell zwei Seiten. ABB. 1 zeigt sie deshalb als getrennte Balken.
Kapital und Ertrag bezeichnet alles, was ein Angreifer unmittelbar oder mittelbar wirtschaftlich verwerten kann: Geld, Kryptowerte oder andere übertragbare Vermögenswerte. Dazu gehört auch ein finanzieller Ertrag, der erst durch Betrug, Erpressung oder den Weiterverkauf erlangter Informationen entsteht.
Besonders attraktiv sind Werte, die sich schnell übertragen und nur schwer zurückholen lassen. Selbst verwahrte digitale Vermögenswerte sind dafür ein klares Beispiel: Der Besitzer kontrolliert selbst den notwendigen Schlüssel. Wird eine Übertragung autorisiert und ausgeführt, lässt sie sich grundsätzlich nicht einfach rückgängig machen. Bei einzelnen digitalen Vermögenswerten können Herausgeber allerdings zusätzliche Eingriffsmöglichkeiten besitzen.
Zugang und Wirkung bezeichnet dagegen den Wert dessen, was eine kompromittierte Identität ermöglicht. Dazu gehören Systeme, auf die eine Person zugreifen kann, Freigaben, die sie erteilen darf, Informationen in ihrem Postfach und Kontakte, die einer Nachricht vertrauen, weil sie scheinbar von dieser Person stammt.
Dieser Wert kann weit über das eigentliche Konto hinausreichen. Wer über besondere Rechte, Wissen, Entscheidungsbefugnisse oder Reichweite verfügt, kann als Zugang zu einem größeren Ziel interessant werden - etwa innerhalb eines Unternehmens, einer Verwaltung, der Politik oder des Journalismus.
Auch Daten gehören in diese zweite Kategorie, wenn sie weitere Angriffe ermöglichen. Kontakte, interne Abläufe, Kommunikationsmuster oder bereits bestätigte Informationen können helfen, andere Personen oder Systeme gezielter anzugreifen. Ein Zugriff kann deshalb wertvoll sein, obwohl beim unmittelbar betroffenen Konto selbst kaum Vermögen zu holen ist.
Die beiden Formen können gleichzeitig auftreten. Ein Ziel kann wegen seines Vermögens interessant sein, wegen seines Zugangs - oder wegen beidem. Welche Seite für die Rechnung entscheidend ist, hängt davon ab, was der Angreifer erreichen will.
Warum der Nutzen steigt und der Aufwand sinkt
Die beiden Seiten dieser Rechnung können sich gleichzeitig verändern: Bei einem Teil der Haushalte steigt der mögliche Ertrag, während der personenspezifische Aufwand eines gezielten Angriffs sinken kann.
Ein Grund für die erste Entwicklung sind selbst verwahrte digitale Vermögenswerte. Wer größere Kryptowerte selbst hält, besitzt etwas, das sich bei einem erfolgreichen Angriff unmittelbar übertragen lässt. Im rechten Feld von ABB. 1 wächst deshalb der Balken für Kapital und Ertrag.
Hinzu kommt eine Besonderheit öffentlicher Blockchains: Transaktionen und Bestände sind grundsätzlich einsehbar. Gelingt es, eine Adresse einer Person zuzuordnen, kann damit auch sichtbar werden, welche digitalen Vermögenswerte diese Adresse hält. Nach einer Erhebung der Europäischen Zentralbank vom November 2024 hält knapp jeder zehnte Haushalt im Euroraum Kryptowerte. Die Bestände sind überwiegend klein, und gegenüber 2022 ist dieser Anteil nicht gestiegen. Die Aussage ist deshalb nicht, dass jeder Haushalt plötzlich ein wertvolles Ziel wird. Bei einem Teil der Haushalte kann jedoch der mögliche Ertrag eines erfolgreichen Angriffs steigen.
QUELLEEZB, Consumer Expectations Survey
Auf der anderen Seite kann der personenspezifische Aufwand sinken. Informationen über Menschen sind bereits heute aus vielen Quellen verfügbar. Teuer ist nicht nur ihre Beschaffung, sondern ihre Zuordnung: Welche Adresse, welches Konto, welcher Datensatz und welcher Kontakt gehören tatsächlich zu derselben Person?
Genau diese Arbeit lässt sich zunehmend automatisieren. Maschinen können große Mengen an Informationen durchsuchen, Gemeinsamkeiten erkennen und Angaben miteinander verknüpfen. Was früher für jedes Ziel erhebliche Recherche und manuelle Zuordnung erforderte, kann dadurch schneller und günstiger werden. Kapitel 4 untersucht diese Entwicklung genauer.
Besonders deutlich wird der Effekt, wenn bereits strukturierte Kundendaten nach außen gelangen. Ein Hersteller einer Hardware-Wallet kennt nicht automatisch die Adressen oder Bestände, die mit seinem Gerät verwaltet werden. Er kann aber wissen, wer ein Gerät gekauft hat, wohin es geliefert wurde und wie der Käufer erreichbar ist.
Geraten solche Daten in falsche Hände, muss ein Angreifer nicht mehr völlig zufällig nach möglichen Zielen suchen. Er erhält eine Vorauswahl von Menschen, bei denen der Besitz digitaler Vermögenswerte wahrscheinlicher ist als in der Gesamtbevölkerung - möglicherweise bereits verbunden mit Namen, Anschrift oder Kontaktmöglichkeiten.
DOKUMENTIERTE FÄLLELedger 2020, Coinbase 2025
Damit verändert sich genau die Rechnung aus ABB. 1: Der mögliche Ertrag kann bei einzelnen Haushalten steigen, während gleichzeitig der Aufwand sinkt, diese Haushalte überhaupt als interessante Ziele zu erkennen.
Zwei Arten von Angreifern
Diese Rechnung wirkt nicht bei jedem Angreifer an derselben Stelle.
Der erste handelt auf eigene Rechnung. Für ihn ist die Logik unmittelbar: Rechtfertigt der erwartete Ertrag Aufwand und Risiko, kann sich ein Angriff lohnen. Tut er das nicht, bleibt das Ziel uninteressant. Steigt der mögliche Ertrag oder sinkt der Aufwand, verschiebt sich seine Schwelle.
Der zweite arbeitet im Auftrag eines anderen. Für ihn muss nicht das Ziel selbst profitabel sein. Entscheidend ist, ob seine Bezahlung Aufwand und Risiko rechtfertigt. Den Wert des Ziels bestimmt dagegen der Auftraggeber. Ein Unternehmen soll ausgespäht, ein Betrieb gestört oder Zugang zu bestimmten Informationen erlangt werden. Wie viele Mittel dafür eingesetzt werden, hängt davon ab, welchen Wert dieses Ergebnis für den Auftraggeber hat.
Das erklärt, warum ein Ziel auch dann wertvoll sein kann, wenn dort unmittelbar wenig Vermögen zu holen ist. Bei Personen mit weitreichender Stellung kann der Nutzen gerade in ihrem Zugang, ihrer Entscheidungsbefugnis oder ihrer Wirkung auf andere liegen.
Ein solcher Auftrag muss außerdem nicht vollständig digital bleiben. Manche Schritte erfordern jemanden vor Ort: etwas fotografieren, abholen, platzieren oder an ein Gerät anschließen. Auch einzelne analoge Aufgaben können ausgelagert werden, ohne dass die ausführende Person den gesamten Zweck kennen muss. Wie weit dieses Prinzip der Arbeitsteilung trägt und was dafür dokumentiert ist, zeigt Kapitel 6.
Dasselbe ökonomische Prinzip wird relevant, wenn nicht Vermögen, sondern Reichweite und Vertrauen das eigentliche Ziel sind. Wer öffentlich spricht und von vielen Menschen gehört oder als glaubwürdig wahrgenommen wird, besitzt einen Zugang, der sich nicht in seinem Kontostand ausdrückt. Der Wert liegt in den Menschen, die auf diese Person reagieren.
Um diesen Zugang zu nutzen, muss ein Angreifer nicht zwingend das Konto der Person übernehmen. Er kann versuchen, ihre Identität nachzuahmen oder ihre tatsächliche Kommunikation zu beeinflussen. Stimme, Bild und Video lassen sich zunehmend synthetisch erzeugen. Eine andere Möglichkeit besteht darin, einer Person gezielt falsche Informationen zuzuspielen, damit sie diese selbst weiterverbreitet. In diesem Fall wird nicht ihre Anmeldung überwunden, sondern ihr Vertrauen ausgenutzt.
Die Alternative des Angreifers
Wer auf eigene Rechnung arbeitet, hat noch eine andere Möglichkeit: statt viel Aufwand in eine einzelne Person zu investieren, kann er Angriffe breit streuen.
Ein gezielter Angriff konkurriert deshalb mit dem Massengeschäft. Solange sich mit demselben Einsatz durch tausende standardisierte Versuche mehr verdienen lässt, besteht wenig wirtschaftlicher Grund, einen gewöhnlichen Haushalt aufwendig einzeln vorzubereiten.
Beide Modelle sind jedoch nicht vollständig getrennt. Bei breit angelegten Angriffen, Datenlecks und großen Datensammlungen entstehen Informationen über einzelne Menschen. Werden diese Daten zusammengeführt und ausgewertet, können daraus Personen herausgefiltert werden, die für einen gezielten Angriff besonders interessant erscheinen.
Das Massengeschäft kann damit einen Teil jener Arbeit übernehmen, die einen gezielten Angriff bisher teuer gemacht hat: überhaupt herauszufinden, wer den zusätzlichen Aufwand wert sein könnte.
Was sich an dieser Rechnung inzwischen verschiebt
Die beiden Linien zeigen schematisch die zwei Kostenformen, die Cormac Herley 2010 gegenüberstellte.
Die untere Linie steht für den skalierbaren Angriff. Ein großer Teil des Aufwands entsteht einmal: Werkzeug, Infrastruktur und Vorbereitung können anschließend für viele Ziele genutzt werden. Mit jedem zusätzlichen Ziel steigt der Gesamtaufwand deshalb nur begrenzt. Je mehr Ziele erreicht werden, desto geringer kann der durchschnittliche Aufwand pro Ziel werden. Breit gestreutes Phishing folgt diesem Prinzip.
Die obere Linie steht für den gezielten Angriff. Hier entsteht ein wesentlicher Teil des Aufwands für jede Person erneut: Informationen müssen zugeordnet, Verhältnisse verstanden und der Angriff an das konkrete Ziel angepasst werden. Mehr Ziele verteilen diese Kosten deshalb nicht in gleicher Weise. Der personenspezifische Stückpreis bleibt hoch.
Die waagrechte Achse zeigt die Zahl der Ziele, nicht den Verlauf der Zeit. Die obere Linie bleibt deshalb in der Darstellung annähernd waagrecht. Ob Automatisierung diesen personenspezifischen Stückpreis künftig senkt und die obere Linie damit näher an die untere rückt, ist eine zentrale Frage dieses Textes.
Die Kurven sind schematisch und enthalten keine gemessenen Kostenwerte. Auch ihr gemeinsamer Ausgangspunkt ist eine Annahme der Darstellung, keine empirische Messung.
Die Angaben zu LabHost gehören ausschließlich zur unteren Kostenform. Europol nennt im IOCTA 2025 rund 250 US-Dollar monatliche Kosten, etwa 10.000 Nutzer und mindestens 40.000 Phishing-Domains. Die bei der Zerschlagung genannten 480.000 Kartennummern, 64.000 PINs und mehr als eine Million Passwörter zeigen die Größenordnung, in der die Infrastruktur eingesetzt wurde.
LabHost veranschaulicht damit die Skalierbarkeit eines solchen Modells. Der Fall belegt weder die Kosten der oberen Kurve noch deren Veränderung. Auch ein belastbarer Preis pro Opfer lässt sich aus diesen Zahlen nicht berechnen.
LabHost, der Fall aus ABB. 2, senkte die technische Einstiegshürde erheblich. Wer dort zahlte, musste eine Phishing-Seite weder selbst programmieren noch die notwendige Infrastruktur aufbauen. Er bekam eine fertige Nachbildung einer Anmeldeseite und den Server, auf dem sie lief. Angeboten wurden auch Vorlagen für Nachrichten, mit denen mögliche Opfer auf diese Seiten gelockt werden konnten.
Wer dort seinen Benutzernamen und sein Passwort eingab, übermittelte die Daten nicht seiner Bank oder seinem Mailanbieter, sondern dem Angreifer. Der konnte anschließend in einer Oberfläche sehen, welche Daten er erhalten hatte.
Vieles davon musste er nicht selbst bauen. Für rund 250 US-Dollar im Monat konnte die notwendige Infrastruktur eingekauft werden. Europol beschreibt solche Phishing-as-a-Service-Angebote als besonders relevant für Akteure am unteren Ende krimineller Strukturen. Was zuvor eigenes technisches Können erforderte, konnte damit zumindest teilweise durch eine Zahlung ersetzt werden.
Das macht ein einzelnes Ziel nicht wertvoller. Es senkt zunächst die Hürde dafür, überhaupt einen Angriff durchführen zu können.
QUELLEEuropol, IOCTA 2025 - Einstiegshürde
Billiger wird dadurch allerdings nicht jeder Teil des Angriffs. Europol unterscheidet zwischen Zugangsdaten, die ungeprüft in großen Mengen gehandelt werden, und bereits überprüften Zugängen, die gezielt angeboten und teilweise versteigert werden. Für inserierten Zugang verweist Europol auf CrowdStrike, wonach dessen Preis 2024 um fast 50 Prozent gestiegen ist.
Billig und skalierbar kann also das rohe Material sein. Wertvoll bleibt die Arbeit, daraus einen funktionierenden Zugang zu einem konkreten Ziel zu machen.
Genau dort setzt die weitere Frage dieses Textes an: Was geschieht, wenn auch diese bisher teure Arbeit zunehmend automatisiert werden kann?
Nicht nur die Anmeldung führt hinein
Moderne Systeme können Anmeldungen sehr stark absichern: mit Passkeys, Hardware-Schlüsseln, Authenticator-Apps oder Biometrie. Wer ein Konto schützen will, beginnt meist dort. Doch die Anmeldung ist nur einer von mehreren Wegen, über die ein System Zugang gewährt oder wiederherstellt.
Fünf Begriffe werden im Folgenden immer wieder gebraucht:
| Authentifikator | Das Mittel, mit dem ein Nutzer seine Identität gegenüber einem System nachweist - etwa eine Authenticator-App, ein Sicherheitsschlüssel oder ein Gerät mit biometrischer Entsperrung. |
|---|---|
| Passkey | Ein kryptografischer Zugang, bei dem der Dienst nur den öffentlichen Schlüssel kennt. Der private Schlüssel bleibt unter Kontrolle des Nutzers bzw. seiner Geräte und kann je nach Passkey-System auch sicher zwischen Geräten synchronisiert werden. Beim Dienst liegt damit kein Passwort, das gestohlen und bei anderen Diensten wiederverwendet werden könnte. |
| Privater Schlüssel | Der geheime Teil eines Schlüsselpaars. Mit ihm können kryptografische Nachweise oder Signaturen erzeugt werden. Was ein Verlust bedeutet, hängt vom System ab: Bei einem Online-Dienst kann ein anderer Wiederherstellungsweg existieren; bei selbst verwahrten Kryptowerten hängt der Zugriff von den selbst eingerichteten Sicherungen ab. |
| Recovery-Code | Ein vorab erzeugter Ersatznachweis, mit dem der Zugang wiederhergestellt werden kann, wenn der gewöhnliche Anmeldeweg nicht mehr verfügbar ist. |
| Token | Ein digitaler Nachweis dafür, dass ein bestimmter Zugriff bereits gewährt wurde. Solange das System ihn akzeptiert, muss die ursprüngliche Anmeldung nicht bei jeder Aktion wiederholt werden. |
Wenn der Authentifikator verloren geht
Menschen verlieren Authentifikatoren. Telefone gehen kaputt, Sicherheitsschlüssel werden verlegt, Recovery-Codes verschwinden und Mitarbeiter verlassen Unternehmen. Massentaugliche Dienste brauchen deshalb in der Regel einen Weg zurück ins Konto.
Das ist kein Konstruktionsfehler. Ohne Wiederherstellung könnte der Verlust eines einzigen Authentifikators zum dauerhaften Verlust des Kontos führen. Für den rechtmäßigen Nutzer ist dieser zweite Weg deshalb notwendig.
QUELLENIST SP 800-63B-4 zu Account Recovery
Sicherheitstechnisch hat er jedoch eine wichtige Folge: Die Wiederherstellung ist ein eigener Zugangspfad. Sie führt in dasselbe Konto, kommt aber ohne den Authentifikator aus, den die reguläre Anmeldung verlangt. Zum Problem wird sie dann, wenn nicht der Eigentümer, sondern ein Angreifer die dafür vorgesehenen Prüfungen besteht.
QUELLEGoogle, Millionen Wiederherstellungsversuche
Damit gibt es mindestens zwei Wege in dasselbe Konto - und für die Rechnung des Angreifers ist das entscheidend:
Ein Angreifer bezahlt nicht den Durchschnitt aller Wege. Er sucht den günstigsten, der ihn hineinbringt.
Ein starkes Anmeldeverfahren verteuert zunächst die reguläre Anmeldung. Es macht einen anderen Zugangspfad aber nicht automatisch ebenso teuer. Wird beispielsweise ein verlorener Authentifikator durch eine erneute Identitätsprüfung ersetzt, hängt die Sicherheit davon ab, was diese Prüfung tatsächlich nachweist.
Ausweis, Selfie oder Videoanruf können dabei unterschiedlich starke Nachweise liefern. Ein kryptografisch ausgelesener Chip eines Ausweises kann die Echtheit bestimmter gespeicherter Daten technisch bestätigen. Ein Bild eines Ausweises kann diesen kryptografischen Nachweis nicht liefern. Bei bild- oder videobasierten Verfahren müssen deshalb andere Merkmale geprüft werden.
QUELLEPwC 2026 zur Verbreitung von Video-Ident
Dass solche Verfahren angreifbar sein können, wurde praktisch demonstriert. 2022 gelang es Sicherheitsforschern, sechs untersuchte Video-Ident-Verfahren mit manipuliertem Material zu täuschen. Das zeigt nicht, dass jede Identitätsprüfung auf dieselbe Weise überwunden werden kann. Es zeigt, dass die tatsächliche Stärke des Wiederherstellungswegs von der konkreten Prüfung abhängt.
DOKUMENTIERTER FALLChaos Computer Club, Video-Ident 2022
Warum bestimmte Formen dieser Täuschung billiger werden könnten, kommt später.
Das ist kein Argument gegen starke Anmeldeverfahren.
Wie viele Wege es tatsächlich gibt
Mehrere Wege in dasselbe Konto verändern auch die Frage des Angreifers. Nicht: Wie stark ist die Anmeldung? Sondern: Welche Wege führen in dieses Konto - und welcher davon verursacht den geringsten Aufwand?
Neben der regulären Anmeldung können Wiederherstellung, bereits bestehende Sitzungen, berechtigte Anwendungen, weitere Nutzer oder der Anbieter selbst Zugang ermöglichen. Sie erfüllen unterschiedliche Zwecke und sind unterschiedlich abgesichert, führen aber letztlich in dasselbe System.
Für die Rechnung des Angreifers zählt deshalb nicht allein die stärkste Barriere. Entscheidend ist der günstigste Zugangspfad, der für sein Ziel ausreicht.
| Wiederherstellung | Der Weg zurück ins Konto, wenn ein Authentifikator verloren geht oder nicht mehr verfügbar ist. Notwendig, damit legitime Nutzer ihren Zugang wiederherstellen können. |
|---|---|
| Bestehende Sitzung | Nach einer erfolgreichen Anmeldung hält das System den angemeldeten Zustand fest. Wer diesen Nachweis übernehmen kann, muss die ursprüngliche Anmeldung unter Umständen nicht erneut durchlaufen. |
| Delegierter Zugriff | Ein Nutzer kann einer anderen Anwendung bestimmte Rechte erteilen - etwa einem Mailprogramm, Kalenderdienst oder Assistenten. Diese Berechtigung kann anschließend ohne erneute Anmeldung des Nutzers verwendet werden und bestehen bleiben, bis sie abläuft oder widerrufen wird. |
| Mitberechtigter Zugang | Familie, Team oder Vollmacht: Andere Personen können legitime eigene Rechte besitzen. Damit entsteht ein weiterer Zugang, dessen Reichweite von den vergebenen Berechtigungen abhängt. |
| Anbieter- und Supportzugriff | Auch der Betreiber besitzt Verwaltungswege, um Konten zu verwalten oder Nutzern zu helfen. Wer einen solchen Zugang übernimmt oder einen berechtigten Mitarbeiter erfolgreich täuscht, kann deshalb Möglichkeiten erhalten, die außerhalb der direkten Kontrolle des Nutzers liegen. |
DOKUMENTIERTE FÄLLEOkta, MGM und Caesars, dazu die CISA-Warnmeldung
Zwei dieser Wege verdienen eine genauere Betrachtung: die bestehende Sitzung und der delegierte Zugriff. Sie unterscheiden sich technisch, teilen aber Eigenschaften, die für die Rechnung des Angreifers wichtig sind.
| Keine erneute Anmeldung | Sitzung und delegierter Zugriff entstehen nach einer erfolgreichen Anmeldung oder Autorisierung und können diesen Nachweis anschließend für eine bestimmte Zeit oder bestimmte Rechte vertreten. Solange sie gültig sind, muss der ursprüngliche Anmeldevorgang nicht bei jeder Nutzung wiederholt werden. |
|---|---|
| Können ein neues Passwort überdauern | Ob ein Passwortwechsel bestehende Sitzungen oder delegierte Berechtigungen beendet, hängt vom jeweiligen Anbieter und Verfahren ab. Ein neues Passwort bedeutet deshalb nicht automatisch, dass jeder bereits erteilte Zugriff erlischt. |
| Nicht immer unmittelbar sichtbar | Delegierte Berechtigungen lassen sich bei vielen Diensten in den Kontoeinstellungen einsehen. Auch aktive Sitzungen können dort aufgeführt sein. Wie vollständig und auffällig diese Informationen dargestellt werden, unterscheidet sich jedoch zwischen Anbietern. |
| Nutzung kann wie legitimer Zugriff erscheinen | Wird eine gültige Sitzung oder Berechtigung missbraucht, findet nicht zwingend ein neuer Anmeldeversuch statt. Der Dienst kann den Zugriff trotzdem anhand anderer Merkmale als ungewöhnlich erkennen - etwa durch Gerät, Standort oder Nutzungsverhalten. Der Missbrauch ist daher nicht unsichtbar, kann aber andere Warnsignale erzeugen als ein fehlgeschlagener Login. |
| Teilweise übertragbar | Viele Sitzungen und delegierte Berechtigungen werden durch digitale Geheimnisse oder Tokens repräsentiert. Wer ein solches verwendbares Geheimnis erlangt, kann unter bestimmten Bedingungen den bereits gewährten Zugriff übernehmen. Moderne Verfahren können diese Übertragbarkeit jedoch einschränken, etwa indem ein Token kryptografisch an ein bestimmtes Gerät oder einen Schlüssel gebunden wird. |
Der entscheidende Unterschied zur regulären Anmeldung liegt damit nicht darin, dass diese Wege grundsätzlich schwächer wären. Sie verlagern den Sicherheitsnachweis in die Zeit nach der Anmeldung. Ein Angreifer, der einen bereits gewährten Zugriff übernehmen kann, muss die ursprüngliche Anmeldebarriere unter Umständen nicht mehr überwinden.
Wie ein solcher Zugang in fremde Hände gerät
Bisher blieb offen, wie jemand überhaupt an eine bestehende Sitzung oder einen delegierten Zugriff gelangt. Ein möglicher Weg führt nicht über den Dienst selbst, sondern über das Gerät des Nutzers.
Browser und Anwendungen speichern dort Informationen, die dafür sorgen, dass ein Nutzer nicht bei jeder Aktion erneut seine Identität nachweisen muss: Sitzungsdaten, gespeicherte Anmeldedaten oder Token bereits verbundener Dienste. Schadsoftware mit ausreichenden Rechten auf diesem Gerät kann versuchen, solche Informationen auszulesen oder ihre Nutzung zu übernehmen. Welche Daten tatsächlich erreichbar sind, hängt vom Betriebssystem, Browser und jeweiligen Schutzmechanismus ab.
Wie Schadsoftware oder manipulierter Code auf ein Gerät gelangt, ist eine eigene Frage. Mögliche Wege führen über alltägliche Vorgänge: einen Anhang, einen Download von einer nachgebauten Seite, eine Browser-Erweiterung, ein manipuliertes Update oder einen Softwarebaustein, den ein anderes Programm automatisch einbindet.
Gerade die letzten Beispiele führen zu einem größeren Problem. Software besteht fast nie ausschließlich aus Code ihres eigentlichen Herstellers. Programme verwenden Bibliotheken, Erweiterungen und andere Komponenten, die wiederum eigene Abhängigkeiten besitzen können. Wer ein Programm nutzt, verlässt sich deshalb auf eine ganze Kette von Beteiligten.
Solche externen Abhängigkeiten sind kein weiterer Zugangspfad. Wer sie kompromittiert, greift nicht einen vorgesehenen Weg ins Konto an, sondern die Umgebung, in der diese Wege funktionieren.
Solcher fremder Code findet sich sowohl auf dem Gerät des Nutzers als auch in den Systemen eines Anbieters. An beiden Stellen verändert sich seine mögliche Wirkung.
Beim Anbieter können das Bibliotheken, Zahlungs- oder Analysedienste und Skripte sein, die in eine Anwendung eingebunden werden. Enthält eine solche Komponente einen ausnutzbaren Fehler oder wurde sie absichtlich manipuliert, kann daraus ein gemeinsamer Angriffspunkt entstehen.
Was dadurch möglich wird, hängt davon ab, wo die Komponente eingesetzt wird und welche Rechte sie besitzt. Manipulierter Code könnte beispielsweise Inhalte verändern, Eingaben erfassen oder auf Daten zugreifen, die für ihn erreichbar sind.
Der entscheidende Unterschied zum Angriff auf ein einzelnes Gerät liegt in der Reichweite: Wird eine gemeinsam genutzte Abhängigkeit an zentraler Stelle kompromittiert, kann ein einziger Eingriff potenziell viele Nutzer oder Systeme erreichen.
DOKUMENTIERTE FÄLLEBritish Airways 2018, Polyfill 2024
Auf dem eigenen Gerät ist die Richtung eine andere. Während eine kompromittierte Komponente beim Anbieter potenziell viele Nutzer erreichen kann, konzentriert sich auf dem Gerät der digitale Zugang eines einzelnen Menschen. Dort laufen Browser, Mailprogramme und andere Anwendungen, in denen bereits gewährte Zugriffe bestehen.
Fremder oder manipulierter Code, der dort mit ausreichenden Rechten ausgeführt wird, kann deshalb versuchen, auf genau diese Zugriffe zuzugreifen oder ihre Nutzung zu übernehmen. Auf der einen Seite stehen viele Menschen hinter einem gemeinsamen System. Auf der anderen stehen viele Konten hinter einem einzelnen Gerät.
QUELLEChrome App-Bound Encryption und ihre Umgehung
Beim delegierten Zugriff entsteht noch eine dritte Form der Konzentration - und dafür muss das Gerät des Nutzers nicht kompromittiert werden.
Erteilt ein Nutzer einer Anwendung Zugriff auf sein Postfach, seinen Kalender oder einen anderen Dienst, erhält diese Anwendung dafür eine digitale Berechtigung, typischerweise in Form eines Tokens. Diese Berechtigung wird anschließend von der Anwendung verwaltet und kann - je nach Architektur - auf deren Systemen gespeichert sein.
Damit verlagert sich ein Teil der Sicherheit. Der Nutzer hat die Berechtigung einmal erteilt, doch geschützt werden muss sie anschließend auch dort, wo die Anwendung sie verwaltet.
Wird dieses System kompromittiert, muss ein Angreifer die betroffenen Nutzer nicht zwingend noch einmal einzeln über deren Geräte oder reguläre Anmeldung angreifen. Er greift stattdessen eine Stelle an, an der bereits erteilte Zugriffe vieler Nutzer zusammenlaufen können. Welche Zugriffe er tatsächlich übernehmen könnte, hängt von der Speicherung, den Schutzmechanismen und den jeweiligen Berechtigungen ab.
Hinzu kommen die eigenen Abhängigkeiten dieser Anwendung. Kaum ein Dienst erledigt jede Aufgabe selbst: Andere Anbieter können Daten speichern, Nachrichten versenden, Analysen durchführen oder Infrastruktur bereitstellen. Werden Zugangsdaten oder Berechtigungen an solche Systeme weitergegeben, entsteht eine weitere Stelle, deren Sicherheit für denselben Zugriff relevant wird.
Der Nutzer hat seine Zustimmung möglicherweise einer Anwendung gegeben. Technisch kann die Sicherheit dieses Zugriffs anschließend jedoch von mehreren beteiligten Systemen abhängen.
Es geht auch ohne Zugriff auf das Gerät - und ohne dass der Anbieter selbst kompromittiert wurde. Ein Angreifer kann sich zwischen Nutzer und echten Dienst schieben.
Dazu führt er den Nutzer über einen Link auf eine nachgebaute Anmeldeseite unter einer fremden Adresse. Was der Nutzer dort eingibt, wird an den echten Dienst weitergereicht. Auch ein Einmalcode kann auf diese Weise unmittelbar weitergeleitet werden. Der echte Dienst sieht damit grundsätzlich einen gültigen Anmeldeversuch, während der Angreifer versucht, den daraus entstehenden Zugriff zu übernehmen.
Ein zusätzliches Passwort oder ein klassischer Einmalcode verhindert einen solchen Angriff nicht zwingend, weil beide vom Nutzer eingegeben und weitergereicht werden können. Phishing-resistente Verfahren wie Passkeys oder FIDO2-Sicherheitsschlüssel funktionieren anders: Der kryptografische Nachweis ist an den echten Dienst beziehungsweise dessen Domain gebunden. Auf einer nachgebauten Seite kann deshalb nicht einfach ein gültiger Nachweis für die echte Domain erzeugt werden.
Für die Rechnung sind daran zwei Dinge bemerkenswert.
Das erste: Keiner der bisher beschriebenen Wege muss die eigentliche Anmeldung brechen. Beim kompromittierten Gerät kann ein bereits gewährter Zugriff übernommen werden. Beim delegierten Zugriff existiert die Berechtigung bereits. Und beim beschriebenen Phishing-Angriff wird die echte Anmeldung vom Nutzer selbst durchgeführt.
Eine starke Authentifizierung ist deshalb keineswegs wertlos. Sie verteuert bestimmte Angriffswege erheblich und kann andere vollständig verhindern. Sie schützt aber nicht automatisch jeden bereits gewährten oder auf anderem Weg erlangten Zugriff.
Das zweite betrifft die Kostenform. Schadsoftware und breit gestreutes Phishing können zunächst skalierbar eingesetzt werden. Der wesentliche Aufwand steckt in Werkzeug, Infrastruktur und Verteilung; zusätzliche potenzielle Opfer verursachen nicht denselben zusätzlichen Aufwand wie bei einem von Anfang an individuell vorbereiteten Angriff.
Damit erscheint wieder die untere Kurve aus Kapitel 1. Ein breit gestreuter Angriff kann zunächst viele Menschen erreichen und erst anschließend zeigen, bei wem etwas Verwertbares gefunden wurde.
Auch Teile dieses Aufwands können sinken. Texte lassen sich automatisiert erzeugen und übersetzen, Varianten von Webseiten schneller erstellen und vorhandener Code leichter verändern oder wiederverwenden. Europol beschreibt daneben einen Markt für fertige Werkzeuge und Dienstleistungen, über den technische Fähigkeiten eingekauft werden können.
Der Angreifer muss damit nicht jeden Bestandteil seines Angriffs selbst beherrschen. Er kann einen wachsenden Teil der notwendigen Arbeit automatisieren, übernehmen oder als Dienstleistung einkaufen.
QUELLEEuropol IOCTA 2026, NCSC - Bau von Schadsoftware
QUELLEEuropol und ENISA zum Handel mit Zugangsdaten
DOKUMENTIERTE FÄLLEUber 2022, LastPass 2022
Was das Netz einbringt, wird gehandelt. Und das ändert die Rechnung für einen gezielten Angriff. Der beginnt nämlich damit, dass jemand etwas über seine Zielperson wissen muss: wo sie Kunde ist, wie sie erreichbar ist, was sie benutzt. Genau solche Informationen können in dem stecken, was zuvor breit gesammelt wurde. Beim Sammeln waren sie ein Nebenprodukt, für den gezielten Angriff sind sie der Anfang - und der Angreifer kann sie kaufen, statt sie selbst zu erarbeiten. Voraussetzung ist, dass er weiß, wo so etwas angeboten wird. Dafür gibt es spezialisierte Händler und Marktplätze, die gestohlene Daten und Zugänge vermitteln.
Was hinter einem einzelnen Zugriff liegt
Wie weit ein Zugriff reicht, hängt davon ab, was jemand erlangt hat. Zwischen einem Konto und einem Gerät liegt dabei mehr als ein Schritt.
Bleibt es bei einem Konto, ist schon das mehr als ein einzelner Zugang. Ein Postfach ist eine Materialquelle: Es verrät, bei welchen Anbietern jemand Kunde ist, wie er schreibt, wen er kennt und welche Rechnungen offen sind. Recherche und Vorbereitung bilden bei gezielten Angriffen einen wesentlichen Kostenblock, und ein Postfach kann einen Teil dieser Informationen bereits gebündelt enthalten. Dazu kommt, dass die Wiederherstellung vieler anderer Dienste über die Mailadresse läuft. Ein Postfach ist deshalb nicht einfach ein Konto unter vielen, sondern kann selbst zum Ausgangspunkt für den Zugriff auf weitere Konten werden.
Geht es um das Smartphone, ist die Konzentration noch größer. Auf einem Gerät, das ständig am Netz hängt, laufen zahlreiche angemeldete Anwendungen und bestehende Sitzungen zusammen. Dort kann auch der Authentifikator liegen, mit dem ein zweiter Faktor erzeugt oder eine Anmeldung bestätigt wird. Und zunehmend übernimmt dasselbe Gerät Funktionen für digitale Identitätsnachweise, die früher stärker von anderen Trägern oder Dokumenten getrennt waren.
Damit wird das Smartphone zu einem besonderen Punkt in der Rechnung: Auf einem einzigen Gerät können Kommunikation, bestehende Zugriffe, Authentifizierung und Identitätsfunktionen zusammenlaufen.
Das ist kein theoretischer Randbereich. ENISA beschreibt mobile Geräte als relevantes Angriffsziel und dokumentiert Schadsoftware, die darauf ausgelegt ist, Zugangsdaten oder bestehende Kontozugriffe direkt auf dem Gerät zu erlangen.
QUELLEENISA Threat Landscape 2025 - Mobilgeräte
Für die Rechnung heißt das: Ein Zugangsweg kann vergleichsweise günstig sein und trotzdem weit führen. Was ein Zugriff einbringt, entscheidet sich nicht daran, wie schwer er zu erlangen war, sondern daran, wo er endet.
Wo solche Zugriffe im Alltag vorkommen
| Mail und Kalender | Ein Mailprogramm wie Thunderbird, Apple Mail oder Spark am Postfach. Ein Terminwerkzeug wie Calendly oder Doodle am Kalender, das freie Zeiten sieht und Termine einträgt. |
|---|---|
| Dateien und Speicher | Sicherungs- und Abgleichwerkzeuge an Drive, Dropbox oder OneDrive. Programme, die ihre Ergebnisse direkt in der Ablage speichern. |
| Entwicklung | Vercel oder Netlify an Repositories, mit Lese- oder Schreibrechten für Code und Deployments. Prüfdienste, die bei einem Commit anspringen. Abhängigkeits-Bots wie Dependabot oder Renovate, die selbstständig Änderungsvorschläge eröffnen. Installierte Anwendungen auf Entwicklungsplattformen können auf dieselbe Weise Rechte erhalten. |
| Automatisierung | Zapier, Make, IFTTT oder n8n zwischen zwei Diensten: „Wenn eine Mail kommt, tu dies.“ Slack- und Teams-Anwendungen, die abhängig von ihren Berechtigungen in Kanälen lesen oder schreiben dürfen. |
| Assistenten | Anbindungen, über die ein Assistent Mail, Kalender, Dateien oder Repositories sehen und teilweise bearbeiten darf. Dasselbe Grundprinzip - möglicherweise mit Zugriff auf mehrere Dienste gleichzeitig. |
| Geld und Buchhaltung | Haushaltsbuch- und Multibanking-Apps, die Umsätze über Bankschnittstellen abrufen. Buchhaltungssoftware mit Zugriff auf Geschäftskonten oder Systeme, die Rechnungen im eigenen Namen versenden. |
| Soziale Netzwerke | Planungswerkzeuge, die Beiträge veröffentlichen dürfen. Auswertungsdienste, die Reichweiten- und Kontodaten abrufen. |
| Digitale Werte | Freigaben an Smart Contracts, die anschließend innerhalb der erteilten Rechte Token bewegen dürfen. Handels- und Übersichtswerkzeuge mit API-Zugriff auf ein Börsenkonto. |
Erteilt wird ein delegierter Zugriff, damit eine Anwendung ihre Arbeit tun kann: Termine eintragen, Rechnungen sortieren, Post durchsuchen. Dafür braucht sie entsprechende Rechte. Und wer einen solchen Zugriff übernimmt, kann innerhalb dieser Rechte ebenfalls handeln.
Eine erteilte Berechtigung kann dabei weiter reichen, als für eine einzelne Handlung notwendig wäre. Was sie umfasst, entscheidet sich beim Erteilen, nicht bei jeder einzelnen Nutzung.
Dieselbe Grundidee - einen bereits gewährten Zugang weiterzuverwenden - gibt es auch ohne fremden Dienst. Bei Signal lässt sich beispielsweise ein weiteres Gerät über einen QR-Code mit einem Konto verbinden. Das ist kein delegierter Zugriff, sondern ein zusätzlicher gleichberechtigter Zugang zum selben Konto: Ein weiteres Gerät erhält Zugriff.
Ein dokumentierter Fall zeigt, wie dieser vorgesehene Mechanismus missbraucht werden kann. Wer einen Nutzer dazu bringt, einen dafür präparierten QR-Code zu scannen, kann unter bestimmten Umständen ein vom Angreifer kontrolliertes Gerät mit dem Konto verknüpfen. Dafür muss weder das Passwort gestohlen noch Schadsoftware auf dem Gerät des Opfers installiert werden.
DOKUMENTIERTER FALLSignal, verknüpfte Geräte 2025
ENISA beschreibt im „Threat Landscape 2025“, dass der russlandnahe Akteur Sandworm die Funktion für verknüpfte Geräte missbrauchte und dafür präparierte QR-Codes einsetzte, um Konten von Opfern mit einer vom Angreifer kontrollierten Signal-Instanz zu verbinden. Der Bericht nennt im selben Zusammenhang Angriffe auf WhatsApp, Signal und Telegram. Außerdem beschreibt ENISA, dass Signal-Konten auf Geräten, die auf dem Gefechtsfeld eingesammelt worden waren, mit angreiferkontrollierter Infrastruktur verbunden wurden.
Der Kontext ist wichtig: Es handelt sich um einen staatsnahen Akteur im Zusammenhang mit dem Krieg gegen die Ukraine. Der Bericht zeigt damit, dass dieser Zugangsweg tatsächlich missbraucht wurde; er sagt nicht, wie häufig dieselbe Methode außerhalb dieses Umfelds vorkommt. Die Funktion selbst ist keine Schwachstelle. Missbraucht wird ein vorgesehener Weg zur Verknüpfung weiterer Geräte.
Daraus folgt nicht, nichts mehr anzubinden. Es folgt, dass bereits erteilte Zugriffe ähnlich bewusst verwaltet werden sollten wie die Anmeldung selbst: Sie sollten sichtbar und widerrufbar sein und dort, wo es sinnvoll und technisch vorgesehen ist, zeitlich oder in ihrem Umfang begrenzt werden.
Was davon in eigener Hand liegt
Über die Beschaffenheit der aufgezählten Wege entscheidet allerdings meist nicht der Kontoinhaber, sondern der Anbieter: wie lange eine Sitzung gilt, ob ein Passwortwechsel sie beendet, wie die Wiederherstellung aufgebaut ist und was ein Supportmitarbeiter im Kundenkonto sehen oder zurücksetzen darf.
In der eigenen Hand liegen vor allem vier Dinge: welches Anmeldeverfahren man wählt, soweit der Anbieter eine Wahl lässt; welche einmal erteilten Zugriffe man bestehen lässt; ob nicht mehr benötigte Schlüssel, Token und Berechtigungen widerrufen oder erneuert werden; und was auf dem eigenen Gerät läuft.
Der dritte Punkt wiegt schwerer, als er klingt. Einen bekannten Zugriff zu entziehen, beendet genau diesen Zugriff. Regelmäßiges Überprüfen und Erneuern kann dagegen auch Berechtigungen sichtbar machen, die längst vergessen wurden: das alte App-Passwort im Mailprogramm, den API-Schlüssel eines Werkzeugs, das seit zwei Jahren niemand mehr benutzt, oder eine Anwendung, deren Zugriff niemand mehr benötigt. Entscheidend ist dabei, dass die alten Berechtigungen tatsächlich ungültig werden.
Einen besonderen Fall bilden selbst verwahrte digitale Werte. Bei einer klassischen Wallet ohne Wiederherstellungs- oder Verwaltungsinstanz liegt die entscheidende Kontrolle beim Inhaber selbst. Es gibt keinen Anbieter, der einen vergessenen Schlüssel zurücksetzt, keinen Support, der den Zugang wiederherstellt - und damit auf dieser Ebene auch niemanden, den ein Angreifer zur Herausgabe eines neuen Zugangs bewegen könnte.
Bleibt der Inhaber selbst.
Er kann dazu gebracht werden, seinen Schlüssel oder dessen Wiederherstellungsdaten preiszugeben. Oder er kann mit dem Schlüssel selbst eine Transaktion oder Berechtigung freigeben, deren tatsächliche Wirkung eine andere ist, als er annimmt. Der Angreifer muss den Schlüssel dann nicht brechen. Er bringt seinen Besitzer dazu, ihn selbst zu benutzen.
Genau darin liegt die Besonderheit der Selbstverwahrung: Sie entfernt bestimmte Angriffswege über Anbieter und Wiederherstellung, verlagert deren Verantwortung aber auf den Inhaber. Und der Preis dafür steht auf derselben Rechnung: Wo keine Wiederherstellungsinstanz existiert, kann sie im Verlustfall auch niemand zurückholen.
DOKUMENTIERTER FALLBybit 2025
Dieselben Wege beim Anbieter
Diese Wege gibt es nicht nur beim Einzelnen. Auch ein Anbieter oder Dienstleister besitzt Anmeldungen, Wiederherstellungen, bestehende Sitzungen, delegierte Zugriffe, mitberechtigte Zugänge und Supportkonten - und verwendet fremden Programmcode.
Wird dort einer dieser Wege übernommen, kann die Reichweite wesentlich größer sein als beim einzelnen Nutzer. Angegriffen wird dann nicht jedes Kundenkonto für sich, sondern eine Stelle, die bereits berechtigt ist, für viele Kunden zu arbeiten (ABB. 6). Wie viele tatsächlich erreichbar sind, hängt davon ab, welche Rechte der kompromittierte Zugang besitzt.
Die meisten dokumentierten Fälle dieses Kapitels folgen diesem Muster - Okta, Uber, LastPass, British Airways, Polyfill: Angegriffen wurde nicht unmittelbar der Kunde, sondern eine Stelle, von der seine Sicherheit mit abhing. Eine Ausnahme ist der Signal-Fall. Dort wurde der Nutzer selbst dazu gebracht, einen vorgesehenen Zugang zu erteilen.
Und es bleibt nicht bei Zugängen. Eine solche Stelle führt auch Bestände. Darin können zwei grundsätzlich verschiedene Dinge liegen.
Das eine sind Angaben über Kunden: Verträge, Verläufe, Nachrichten oder bereits geprüfte Stammdaten. Sie öffnen für sich genommen kein Konto. Ihr Wert entsteht dort, wo sie für einen späteren Angriff verwendet werden können.
Manche Prüfungen beruhen darauf, Angaben über einen Kunden abzufragen: eine Sicherheitsfrage oder ein Supportmitarbeiter am Telefon, der feststellen will, mit wem er spricht. Wer die zugrunde liegenden Angaben bereits besitzt, muss sie nicht mehr selbst recherchieren. Wo andere Nachweise verlangt werden, bleiben dieselben Daten zumindest Vorarbeit für weitere Schritte.
Darin steckt ein ökonomischer Unterschied: Die Kosten für Erhebung, Zuordnung und teilweise auch Prüfung dieser Angaben hat ursprünglich das Unternehmen getragen. Wer den daraus entstandenen Datenbestand später erlangt, muss diese Arbeit nicht noch einmal leisten. Und weil sich Informationen kopieren lassen, können dieselben Daten anschließend mehrfach weitergegeben werden.
Was ein solcher Bestand tatsächlich wert ist, hängt allerdings davon ab, wie teuer es bleibt, ihn mit anderem Material einer konkreten Person zuzuordnen. Davon handelt Kapitel 4.
Ein einmal erhobener und zugeordneter Datenbestand kann damit die Vorbereitungskosten mehrerer späterer Angriffe senken. Wird er mehrfach verkauft, können außerdem unterschiedliche Akteure unabhängig voneinander dasselbe Opfer ins Visier nehmen.
Das andere sind Zugangsnachweise, die in solchen Beständen eigentlich nichts verloren haben. Bei Okta enthielten von Kunden hochgeladene Dateien im Supportsystem beispielsweise Sitzungstoken.
Der Unterschied zählt, weil beide Arten von Material unterschiedlich altern. Ein Token besitzt eine begrenzte technische Gültigkeit. Personenbezogene Angaben können dagegen wesentlich länger brauchbar bleiben. Eine Passwortänderung oder Abmeldung macht Name, Geburtsdatum, Adresse, Anbieterbeziehungen oder andere bereits bekannte Angaben nicht wieder unbekannt.
QUELLEEuropol, IOCTA 2025
Europol beschreibt im „Internet Organised Crime Threat Assessment 2025“ unter dem Titel „Steal, deal and repeat“ ausdrücklich den Handel mit erbeuteten Daten. Der Bericht hält fest, dass dieselben Daten mehrfach verkauft, gekauft und nach ihrer Nutzung erneut weitergegeben werden können. Dadurch können mehrere kriminelle Akteure unabhängig voneinander dasselbe Opfer angreifen.
Für Infostealer-Daten beschreibt Europol Abonnementmodelle mit Laufzeiten von wochen- bis jahresweise und Preisen von zehn bis mehreren hundert US-Dollar. Für angebotenen Zugang zu bereits kompromittierten Systemen verweist der Bericht auf Daten von CrowdStrike, nach denen der Preis für inserierten Zugang 2024 um fast 50 Prozent gestiegen ist. Was ein einzelner Kundendatensatz kostet, lässt sich daraus dagegen nicht ableiten.
Ein Schritt öffnet nicht alles
Damit ist beschrieben, worüber ein Angriff hereinkommen kann und was er dort vorfindet. Bleibt die Frage, was ein einzelner gelungener Schritt wert ist - und die Antwort ist unbequem für alle, die sich eine einfache Kette vorstellen.
Am häufigsten wird diese Kette am SIM-Swapping durchgespielt - dem Vorgang, bei dem ein Angreifer den Mobilfunkanbieter dazu bringt, eine fremde Rufnummer auf eine eigene SIM-Karte zu übertragen. Wer die Telefonnummer hat, hat angeblich alles Weitere. Genau dort lässt sich zeigen, warum das so nicht stimmt.
Eine Telefonnummer lässt sich nämlich nicht automatisch übernehmen, nur weil jemand Name, Mailadresse und Geburtsdatum kennt. Mobilfunkanbieter können Kundenkennwörter, bestehende Zugänge, Dokumente oder andere Nachweise verlangen.
QUELLEENISA, Countering SIM-Swapping
Dasselbe gilt für Mailkonten, Banken und Unternehmenszugänge. Gut abgesicherte Systeme verlangen für kritische Änderungen zusätzliche, voneinander unabhängige Nachweise: ein bereits registriertes Gerät, einen starken Authentifikator oder eine erneute Prüfung. Genau solche unabhängigen Hürden unterbrechen die Kette. Der Verlust eines einzelnen Kanals führt dann nicht automatisch zum nächsten Konto.
ZWEI DOKUMENTIERTE FÄLLESEC-Konto 2024, Cloudflare 2022
Wie viel davon abhängt, zeigt die Übernahme des X-Kontos der US-Börsenaufsicht SEC am 9. Januar 2024. In diesem Fall genügte die Kontrolle über die zugehörige Telefonnummer, um schließlich auch Kontrolle über das Konto zu erlangen – die Mehrfaktor-Authentifizierung war nach Darstellung der Behörde Monate zuvor deaktiviert und nicht wieder aktiviert worden.
Der Ablauf nach Darstellung der Behörde, alle Zeiten in der Zeitzone New York:
| kurz nach 16:00 | Ein Unbefugter erlangt Kontrolle über die Telefonnummer, die zum Konto gehört, und anschließend über das Konto selbst. |
|---|---|
| 16:11 | Der erste unbefugte Beitrag erscheint und verkündet die Freigabe von Bitcoin-Indexfonds. |
| rund zwei Minuten später | Ein zweiter Beitrag, nur „$BTC“, später gelöscht. |
| 16:26 | Die Pressestelle meldet über das Konto des Vorsitzenden, dass das Behördenkonto übernommen wurde und nichts freigegeben ist. |
| 16:42 | Auch auf dem Konto der Behörde selbst steht die Richtigstellung. |
Der Beitrag von 16:11 lautete, übersetzt: „Heute erteilt die SEC die Zulassung für #Bitcoin-ETFs zur Notierung an allen registrierten nationalen Wertpapierbörsen. Die zugelassenen Bitcoin-ETFs unterliegen fortlaufender Überwachung und Konformitätsprüfung, um den Anlegerschutz weiterhin zu gewährleisten.“ Dazu erschien ein Bild mit einem Zitat, das dem damaligen Vorsitzenden zugeschrieben wurde.
Fünfzehn Minuten lang blieb die Falschmeldung auf dem Konto einer Aufsichtsbehörde ohne öffentliche Richtigstellung. Nach Darstellung des US-Justizministeriums stieg der Bitcoin-Kurs unmittelbar danach um mehr als 1.000 Dollar je Einheit und fiel nach der Richtigstellung um mehr als 2.000.
DOKUMENTIERTER FALLStrafverfolgung nach dem SEC-Vorfall
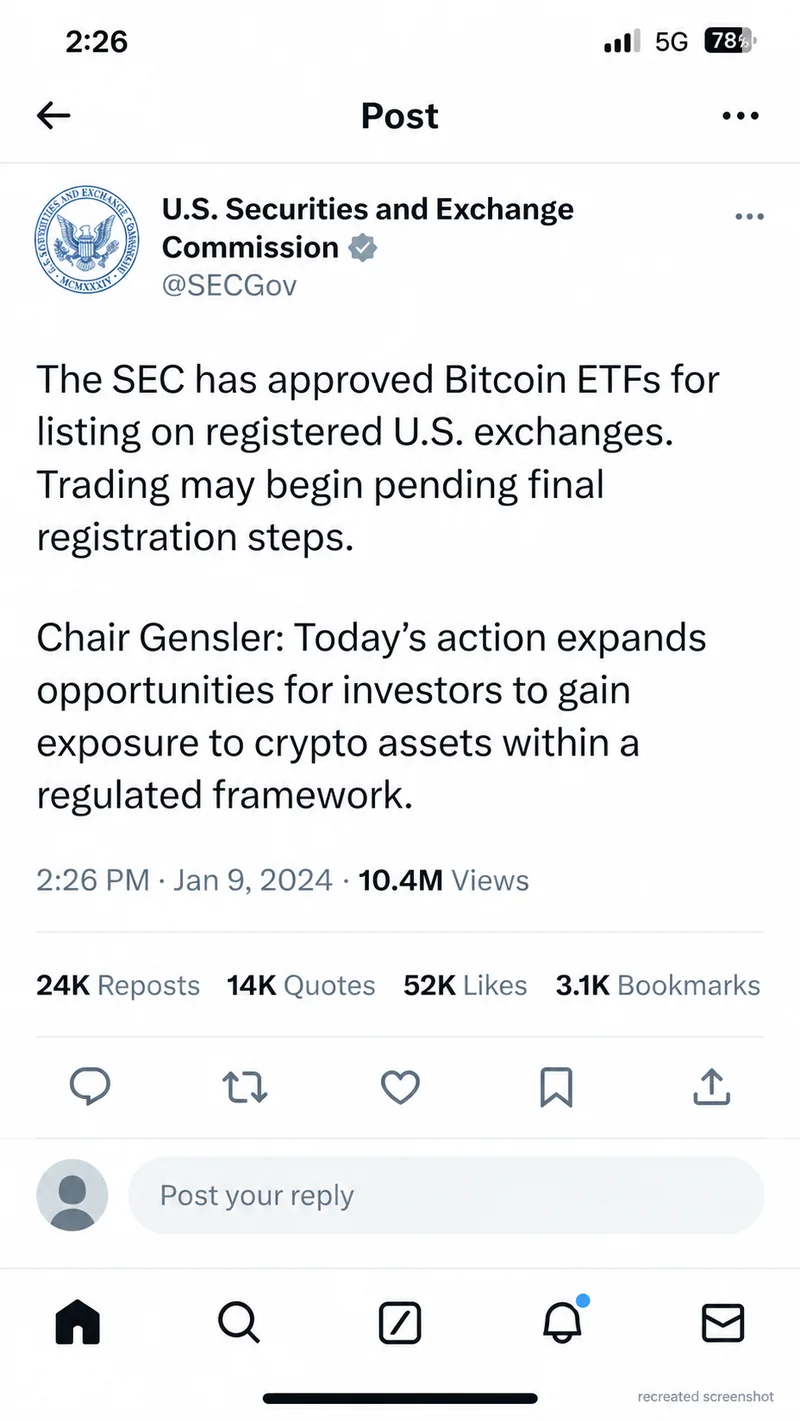
Entscheidend für die Rechnung ist nicht nur, dass eine Telefonnummer übernommen wurde. Entscheidend ist, was hinter ihr lag: In diesem Fall führte der erfolgreiche erste Schritt bis zu einem Konto, dessen Veröffentlichungen unmittelbar den Markt bewegten.
Dem steht ein zweiter Fall gegenüber. Cloudflare beschrieb im August 2022 öffentlich, wie ein Phishing-Angriff, der mehrere Unternehmen gleichzeitig traf, an den dort eingesetzten Hardware-Sicherheitsschlüsseln scheiterte.
Die beiden Fälle zeigen dieselbe Rechnung von zwei Seiten, an zwei verschiedenen Wegen: Der eine funktionierte, weil eine entscheidende Kontrolle fehlte, der andere endete, weil eine gebundene Kontrolle griff.
Damit zurück zum SIM-Swapping, mit dem dieser Abschnitt begonnen hat - der SEC-Fall war selbst einer. Dass eine Telefonnummer allein nicht genügt, ist ausdrücklich keine Entwarnung. Mailkonto und Telefonnummer bleiben besonders wertvoll, weil viele Dienste sie gleichzeitig für Kommunikation, Wiederherstellung und Bestätigung verwenden. Wird einer dieser Kanäle kompromittiert, kann seine Reichweite deshalb weit über den ersten Zugriff hinausgehen.
Der Domino fällt nicht von selbst. Was passiert, ist banaler: Jeder gelungene Schritt kann den nächsten billiger machen. Bereits bestätigte Angaben, bestehende Sitzungen und delegierte Zugriffe lassen sich für weitere Schritte verwenden. Wer eine Rechnungsadresse aus einem Postfach hat, muss sie beim nächsten Anbieter nicht mehr recherchieren. Wer bereits einen bestätigten Kommunikationskanal kontrolliert, muss diesen Nachweis nicht erst beschaffen.
Der nächste Schritt wird dadurch nicht automatisch erfolgreich. Aber sein Aufwand kann sinken. Und je weniger ein weiterer Versuch kostet, desto mehr weitere Versuche werden wirtschaftlich vertretbar - und desto größer wird die Wahrscheinlichkeit, irgendwann auf einen Prozess zu treffen, dessen verbleibende Hürde niedrig genug ist.
Was KI tatsächlich verändert
Eine Identität war nie zwingend ein Geheimnis. Teuer war immer das Zuordnen.
Arbeitgeber, Telefonnummer, Mailadressen, Anbieterbeziehungen, Familienmitglieder, Schreibstil, Daten aus alten Leaks - vieles davon ließ sich auch früher finden. Die eigentliche Arbeit eines gezielten Angriffs bestand darin, verstreute Informationen zusammenzuführen: zu erkennen, dass eine Zeile aus dem einen Bestand und eine aus dem anderen dieselbe Person meinen - und daraus ein brauchbares Bild des Ziels zu bauen.
Ein Teil dieses Materials muss heute nicht einmal mehr selbst gesucht werden, sondern lässt sich kaufen; Kapitel 2 beschreibt, wie solche Bestände entstehen und weitergegeben werden. Damit verändert sich vor allem der Aufwand, der nötig ist, um aus verstreuten Informationen ein konkretes Ziel zu machen.
Genau dieser Posten steht in der folgenden Aufstellung an erster Stelle.
Ein gezielter Angriff besteht aus mehreren Kostenposten. Keiner davon verschwindet vollständig, aber nicht jeder bleibt gleich teuer.
| Recherche und Zuordnung | Informationen über eine konkrete Person sammeln, durchsuchen und miteinander verbinden. In Teilen stark automatisierbar; die richtige Zuordnung bleibt fehleranfällig. |
|---|---|
| Kontext | Verstehen, welches Unternehmen, welches Konto und welcher Prozess für das Ziel relevant ist. Teilweise automatisierbar. |
| Kommunikation und Sprache | Glaubwürdig formulieren und sich an Sprache und Kontext des Ziels anpassen. Sprachliche Personalisierung lässt sich weitgehend automatisieren. |
| Stimme und Auftreten | Stimme, Bild und Auftreten für Telefonate oder Videokommunikation synthetisch erzeugen. Qualität und Eignung hängen vom jeweiligen Verfahren ab. |
| Werkzeuge | Technische Mittel für einen Angriff beschaffen oder anpassen. Vorhandene Werkzeuge lassen sich leichter nutzen, verändern und kombinieren; wirklich neue Fähigkeiten zu entwickeln bleibt deutlich aufwendiger. |
| Zeit je Versuch | Personenspezifische menschliche Arbeit musste für weitere Ziele zumindest teilweise erneut geleistet werden. Automatisierung kann diesen zusätzlichen Aufwand bei einzelnen Teilschritten reduzieren. |
Die Schlussfolgerung daraus ist nicht, dass sich ein gezielter Identitätsangriff vollständig automatisieren ließe. Entscheidend ist, wie viele seiner personenspezifischen Kostenposten sinken - und wie stark. Je weniger menschliche Arbeit für ein zusätzliches Ziel erforderlich ist, desto stärker sinkt dessen Stückpreis, auch wenn einzelne Schritte weiterhin einen Menschen verlangen.
QUELLENNCSC, FinCEN, Europol IOCTA 2026
Wenn die Sicherheit von anderen Stellen abhängt
Bisher ging es vor allem um die Wege, die unmittelbar zu einem Konto oder einer Berechtigung führen. Der Weg zu einem Ziel muss aber nicht unmittelbar sein. Das erste Angriffsziel muss nicht das eigentliche Endziel sein.
Andere Stellen können dabei auf zwei unterschiedliche Arten relevant werden: Sie besitzen etwas, das für einen späteren Schritt fehlt - oder sie liegen zwischen zwei Seiten und bestimmen mit, was von der einen bei der anderen ankommt.
Ein System muss deshalb keinen Zugriff auf ein bestimmtes Konto besitzen, um für einen Angreifer wertvoll zu sein. Manchmal reicht es, dass es etwas weiß, etwas bestätigt oder bereits geprüft hat, das an anderer Stelle sonst erst beschafft oder geprüft werden müsste.
Bei einem direkten Angriff fällt ein Teil der Vorbereitung für jedes Ziel neu an - so stand es in der Rechnung von Kapitel 1. Bei einem gemeinsam genutzten Zwischenziel kann dieselbe Arbeit dagegen einmal anfallen und anschließend mehrere mögliche Endziele betreffen.
Genau darin liegt der Konzentrationseffekt: Ein Anbieter, der für viele Nutzer Postfachzugriffe oder andere Berechtigungen hält, bündelt an einer Stelle etwas, das sonst bei jedem Nutzer einzeln erreicht werden müsste. Wird diese Stelle erfolgreich angegriffen, kann sich der einmalige Aufwand auf mehrere mögliche Endziele verteilen - der Stückpreis je erreichbarem Ziel sinkt.
Das Postfach des Einzelnen muss dann nicht über den Einzelnen selbst erreicht werden. Der relevante Weg kann über einen Dienst führen, dem der Nutzer vor zwei Jahren Zugriff erteilt und den er danach vergessen hat.
Die Stelle dazwischen
Ein Zwischenziel liefert einen Baustein, und danach folgt ein weiterer Schritt. Daneben gibt es einen zweiten Mechanismus, der anders funktioniert.
Viele Vorgänge laufen nicht unmittelbar von einer Stelle zur anderen. Die eine Seite stellt etwas aus oder gibt etwas frei, die andere nimmt es entgegen und verarbeitet es weiter. Dazwischen kann eine Stelle liegen, über die dieser Vorgang läuft und die mitbestimmt, was am Ende ankommt: ein Portal, eine Schnittstelle, eine Oberfläche oder ein Dienstleister.
Wird diese Stelle beeinflusst, muss der Angreifer nicht unbedingt die beiden Endpunkte verändern. Es kann genügen, das zu verändern, was zwischen ihnen übertragen, verarbeitet oder angezeigt wird.
Die empfangende Seite bekommt dann etwas, das von der erwarteten Quelle zu stammen scheint, aber nicht mehr dem entsprechen muss, was die andere Seite ursprünglich beabsichtigt oder dargestellt hat. Wird ausschließlich über dieselbe dazwischenliegende Stelle geprüft, kann die Veränderung schwer zu erkennen sein.
Bei Bybit zeigte sich dieses Muster besonders deutlich: Zwischen den Unterzeichnern und der tatsächlich signierten Transaktion lag eine Oberfläche, deren Darstellung manipuliert worden war. Die Unterzeichner bestätigten dadurch eine Transaktion, deren tatsächliche Wirkung nicht dem entsprach, was ihnen die Oberfläche vermittelte.
Ein verwandtes Muster zeigen zwei Fälle aus Kapitel 2: Bei British Airways wurde die Bezahlseite so verändert, dass Kundendaten zusätzlich an die Angreifer übertragen wurden. Beim Polyfill-Fall konnte über eine gemeinsam eingebundene externe Abhängigkeit veränderter Code auf zahlreichen Webseiten ausgeliefert werden, ohne dass die Betreiber dieser Seiten ihren eigenen Code dafür ändern mussten.
Gemeinsam ist den Fällen nicht derselbe technische Angriff. Gemeinsam ist die Position des Eingriffs: Verändert wurde eine Stelle oder Komponente zwischen dem, was eine Seite beabsichtigte, und dem, was auf der anderen Seite angezeigt, verarbeitet oder ausgeführt wurde.
Beide Rollen kommen vor, und sie schließen einander nicht aus. Dieselbe Stelle kann etwas beitragen und zugleich etwas durchreichen. Was sie als Zwischenziel beiträgt, öffnet für sich genommen noch nichts - es liefert etwas, das an anderer Stelle fehlt. Der einfachste Fall davon ist eine Kennung.
Wann eine Kennung zur Person wird
Eine Kennung muss keinen Namen enthalten, um für einen Angreifer wertvoll zu sein. Sie kann zunächst nur dafür stehen, dass mehrere Vorgänge zum selben Nutzer, Gerät oder Konto gehören. Erst zusätzliche Informationen können daraus die Verbindung zu einer konkreten Person machen.
Der entscheidende Punkt ist deshalb nicht die Kennung allein, sondern die Stelle, an der Kennung und Identität miteinander verbunden werden. Dasselbe Grundmuster findet sich bei Geräte- und Werbekennungen ebenso wie bei Adressen in einer öffentlichen Blockchain: Die Kennung kann lange sichtbar oder gespeichert sein, ohne dass bekannt ist, zu wem sie gehört. Kommt diese Verbindung später hinzu, werden auch frühere Vorgänge zuordenbar.
QUELLEMeiklejohn u. a., „A Fistful of Bitcoins“ (2013)
Daraus folgt eine zeitliche Eigenschaft, die der statischen Rechnung aus Kapitel 1 fehlt: Der Aufwand für Recherche und Zuordnung muss nicht zum Zeitpunkt des Angriffs entstehen. Er kann Jahre vorher angefallen und von jemand anderem getragen worden sein.
Gespeicherte Kennungen sind in dieser Lesart eine mögliche Vorleistung für spätere Angriffskosten. Solange die Verbindung zur Person fehlt, bleibt ihre Aussage begrenzt. Entsteht diese Verbindung später, kann auch bereits vorhandenes Material rückwirkend an Wert gewinnen.
Damit wird auch die Dauer, über die verknüpfbare Kennungen erhalten bleiben, zu einem Faktor der Rechnung: Je länger Material verfügbar und später noch zuordenbar ist, desto weniger davon muss ein Angreifer zum Zeitpunkt des Angriffs neu beschaffen.
Der Assistent als Konzentrationspunkt
Eine Kennung ist einer der kleinsten Beiträge, die ein Zwischenziel leisten kann. Am anderen Ende steht ein Punkt, an dem sich sehr viel gleichzeitig sammeln kann.
Ein isoliertes Sprachmodell - im Englischen „Large Language Model“, kurz LLM - ohne Zugriff auf persönliche oder betriebliche Systeme verändert diese Rechnung nur begrenzt; was künstliche Intelligenz bei Recherche, Zuordnung und Personalisierung verbilligen kann, steht in Kapitel 4.
Anders wird es bei einem Assistenten, der für seine Arbeit auf Mail, Kalender, Dateien, Kontakte oder interne Systeme zugreifen darf. Dort können sich drei Dinge an einem Punkt bündeln. Die Einteilung ist eine Beschreibung dieses Textes, keine etablierte Taxonomie.
| Kontext | Was das System über den Nutzer weiß: Beziehungen, Projekte, Zuständigkeiten und Kommunikation. |
|---|---|
| Delegierte Rechte | Auf welche Systeme es zugreifen darf und welche Operationen dort erlaubt sind. |
| Handlungsmöglichkeiten | Ob es Informationen nur anzeigt oder auch Aktionen vorbereitet oder ausführt. |
Nicht jeder Assistent besitzt alle drei Ebenen. Je mehr davon jedoch zusammenkommen, desto größer wird die Bedeutung dieses einen Punktes.
Damit entsteht eine Reihe von Vertrauensbeziehungen: Der Nutzer vertraut dem Assistenten, der Assistent verwendet Werkzeuge, und diese Werkzeuge besitzen wiederum Berechtigungen gegenüber weiteren Systemen. Ein Sicherheitsproblem muss deshalb nicht im Sprachmodell selbst liegen. Es kann an jeder Stelle dieses Verbunds entstehen.
Hinzu kommt eine Besonderheit: Ein Assistent verarbeitet Inhalte, die er nicht selbst erzeugt hat - Dokumente, Mails oder Webseiten. Für ein Sprachmodell können solche Inhalte nicht nur Daten sein, sondern sein Verhalten beeinflussen. Genau darin liegt das Problem der indirekten Prompt Injection: Eine Anweisung kann in Material stecken, das der Nutzer den Assistenten lediglich lesen oder verarbeiten lässt.
Gefährlich wird das vor allem dort, wo Lesen und Handeln miteinander verbunden sind. Kann der Assistent aufgrund des Gelesenen Werkzeuge verwenden, treffen fremder Inhalt, delegierte Berechtigung und Handlungsmöglichkeit an derselben Stelle zusammen.
Damit ähnelt seine Position der Stelle dazwischen aus ABB. 7, ohne technisch derselbe Fall zu sein. Bei Bybit musste eine Oberfläche kompromittiert werden, um die Darstellung zwischen Absicht und Freigabe zu verändern. Bei einem Assistenten kann bereits kontrollierter externer Inhalt versuchen, dessen weiteren Ablauf zu beeinflussen. Ob daraus tatsächlich eine Handlung entsteht, hängt davon ab, welche Rechte, Werkzeuge und Freigabeschritte das System besitzt.
Der delegierte Zugriff ist dabei derselbe Grundmechanismus wie in Kapitel 2: Der Nutzer hat einem System Rechte gegenüber anderen Systemen eingeräumt. Neu ist die zusätzliche Frage, wodurch innerhalb dieses Systems entschieden wird, wann und wofür diese Rechte eingesetzt werden.
Ein System wird also nicht deshalb zu einem interessanteren Ziel, weil es KI verwendet. Es kann interessanter werden, weil sich dort Kontext, Berechtigungen und Handlungsmöglichkeiten bündeln. Der Konzentrationspunkt ist dann nicht das Modell allein, sondern der gesamte Verbund, der ihm ermöglicht zu handeln.
QUELLENOWASP, RFC 9700, NCSC
Wenn Vertrauen sich bündelt
Eine besondere Form des Zwischenziels verdient einen eigenen Abschnitt: eine Stelle, deren Prüfergebnis von anderen übernommen wird.
Wo Systeme einem signierten oder institutionell bestätigten Nachweis vertrauen, prüfen sie nicht jede zugrunde liegende Tatsache selbst. Sie verlassen sich darauf, dass eine andere Stelle diese Prüfung bereits vorgenommen hat. Ein Identitätsanbieter, eine Zertifizierungsstelle, eine Behörde oder das interne Identitätssystem eines Unternehmens kann damit zum Vertrauensanker werden.
Das Grundmuster ist nicht neu. Seine Bedeutung wächst dort, wo viele weitere Systeme dasselbe Prüfergebnis übernehmen. Die Kosten der Prüfung fallen dann einmal an, ihr Ergebnis wirkt aber an mehreren Stellen weiter.
Eine kryptografische Prüfung kann zeigen, ob ein Nachweis von der erwarteten Quelle stammt und seit seiner Ausstellung unverändert geblieben ist. Sie beantwortet nicht automatisch, ob die zugrunde liegende Aussage ursprünglich richtig war. Ein Nachweis kann echt und trotzdem falsch sein.
Angreifbar ist deshalb nicht nur der Nachweis selbst. Relevant sind auch die Prüfung, auf der er beruht, die Stelle, die ihn ausstellt, und die Systeme, über die er geprüft und verwendet wird.
Dagegen steht eine bekannte Maxime: nicht vertrauen, sondern prüfen - im Englischen „don’t trust, verify“. Als Haltung ist sie richtig, als vollständige Beschreibung greift sie zu kurz. Auch eine Prüfung braucht Voraussetzungen: ein Verfahren, ein Gerät, Software, Schlüssel, Daten oder eine Stelle, deren Ergebnis akzeptiert wird.
Wer prüft, beseitigt Vertrauen deshalb nicht vollständig. Er entscheidet, worauf seine Prüfung beruht.
Der Bybit-Fall zeigt die praktische Bedeutung dieses Unterschieds: Die Unterzeichner wollten eine Transaktion kontrollieren, aber die Oberfläche, über die ihnen deren Inhalt vermittelt wurde, war manipuliert. Eine Prüfung ist deshalb nur so aussagekräftig wie die Eigenschaften, die sie tatsächlich unabhängig überprüft.
Die entscheidende Frage lautet damit nicht nur, ob vertraut wird, sondern wem, worauf und an welcher Stelle der Kette.
Das ist kein Argument gegen zentrale Prüfstellen. Spezialisierte Stellen können Prüfungen vereinheitlichen und konsistent durchführen. Konzentration kann dadurch die Qualität einer Prüfung erhöhen und gleichzeitig die Reichweite eines Fehlers vergrößern.
Wie weit dessen Wirkung reicht, hängt von den nachgelagerten Systemen ab: von Reichweite, Berechtigungen, Widerrufsmöglichkeiten und zusätzlichen Kontrollen. Ein Fehler an einem Vertrauensanker bedeutet deshalb keinen automatischen Totalausfall - aber je mehr Systeme sein Ergebnis übernehmen, desto größer kann seine Wirkung werden.
Wer diese Folgen trägt, ist schließlich keine rein technische Frage. Pflichten, Verantwortlichkeiten und Fehlerfolgen können vertraglich oder regulatorisch verteilt werden. Mit eIDAS existiert in Europa beispielsweise ein rechtlicher Rahmen für elektronische Identifizierung und Vertrauensdienste, der solche Vertrauensbeziehungen nicht nur technisch, sondern auch rechtlich einordnet.
Der letzte Meter
Vieles von dem bisher Beschriebenen lässt sich als Information weitergeben: ein Baustein, eine Berechtigung, ein fertiges Prüfergebnis. Information lässt sich kopieren, speichern und weiterreichen. Nicht alles, was ein Angriff überwinden muss, besitzt diese Eigenschaft.
Am Ende kann ein letzter Meter bleiben, der an etwas gebunden ist: an ein Gerät, einen Authentifikator, eine Person, einen zweiten Kanal oder einen bestimmten Vorgang.
Die Vorstellung eines vollständig autonomen Agenten, der selbstständig eine Identität übernimmt, greift deshalb zu kurz. Nicht weil Software grundsätzlich zu schwach wäre, sondern weil manche Prozesse mehr verlangen als die richtigen Informationen: einen Nachweis, der an etwas gebunden ist, das der Angreifer nicht einfach aus einem Datenbestand kopieren kann.
In vielen alltäglichen Verfahren spielen weiterhin Informationen über eine Person eine wichtige Rolle: Name, Geburtsdatum, Adresse, Nummer, Stimme oder Gesicht. Informationen haben aber eine entscheidende Eigenschaft: Sie können reproduziert werden.
Eine Information über einen Menschen beweist deshalb für sich genommen nicht, dass gerade dieser Mensch handelt oder einen bestimmten Authentifikator kontrolliert.
QUELLENIST SP 800-63A-4 zu Identitätsnachweisen
Dargestellt oder überprüfbar
Üblicherweise wird die Grenze zwischen physisch und digital gezogen: das Dokument in der Hand gegen die Datei auf dem Bildschirm. Für die Sicherheit ist eine andere Grenze entscheidender: Wird etwas lediglich dargestellt oder lässt sich seine Echtheit und Bindung unabhängig überprüfen?
Bilder, Dokumentdarstellungen, Stimmen und Videos lassen sich synthetisch erzeugen. Das überwindet nicht ohne Weiteres eine Prüfung, die Echtheit und Bindung tatsächlich überprüft. Es setzt vor allem Verfahren unter Druck, deren Beweiskraft wesentlich davon abhängt, ob etwas plausibel aussieht oder klingt.
Ein technisch, kryptografisch oder institutionell überprüfbarer Nachweis funktioniert anders: Seine Aussage soll nicht allein daraus entstehen, dass seine Darstellung überzeugend wirkt.
DOKUMENTIERTER FALLHongkong 2024, synthetische Videokonferenz
QUELLEFinCEN, 13. November 2024
Was einen Angriff aus dem rein Informationsbasierten zwingt
Aufwendig bleibt, was an etwas gebunden ist, das ein Angreifer nicht einfach aus vorhandenen Informationen reproduzieren kann: die Kontrolle über ein registriertes Gerät oder einen Authentifikator, physische Präsenz, ein belastbares Legitimationsmittel, eine unabhängige Entscheidung durch einen Menschen, ein zweiter Kanal oder eine Wartefrist.
Diese Barrieren sind nicht gleich stark und auch nicht unüberwindbar. Aber sie verändern die Rechnung: Informationen allein genügen an diesen Stellen nicht mehr.
Was sich abgeben lässt und was nicht
Damit stellt sich die Frage, ob sich auch solche gebundenen Schritte billiger organisieren lassen. Teilweise.
Bloße Anwesenheit, eine lokale Beobachtung oder eine Zustellung können grundsätzlich von einer anderen Person übernommen werden, ohne dass diese den gesamten Zusammenhang kennen muss. Je stärker eine Handlung dagegen an eine bestimmte Person, ein bestimmtes Gerät oder ein bestimmtes Legitimationsmittel gebunden ist, desto weniger austauschbar wird ihre Ausführung.
Nicht jede Aufgabe lässt sich deshalb gleich leicht delegieren.
Gleichzeitig kann die Koordination selbst getrennt bleiben: Eine Stelle entscheidet, welche Informationen zusammengehören, welche Aufgabe als Nächstes erforderlich ist und wie einzelne Ergebnisse zusammengeführt werden.
Dass komplexe Vorhaben arbeitsteilig organisiert werden können, ist nicht hypothetisch. Dokumentiert ist dieses Organisationsprinzip allerdings bislang vor allem aus anderen Deliktfeldern, nicht als allgemeines Modell wirtschaftlich motivierter Identitätsangriffe.
QUELLENNATO, Europol, EU-SOCTA 2025, IOCTA 2026
DOKUMENTIERTE FÄLLEPET 2026, Recherche von OCCRP und anderen
Die Übertragung auf solche Angriffe ist deshalb eine analytische Annahme dieses Textes, keine belegte Praxis.
Entscheidend daran ist weder die politische Herkunft einzelner dokumentierter Beispiele noch ein bestimmter Kommunikationsdienst. Entscheidend ist das Organisationsprinzip: Digitale Koordination kann Auftraggebung, Vermittlung, Ausführung und Zusammenführung voneinander trennen.
Ein großes Vorhaben verlangt einen Akteur, der vieles gleichzeitig kann und weiß. Viele kleine Aufgaben können dagegen auf mehrere Beteiligte verteilt werden, von denen keiner den gesamten Zusammenhang kennen muss.
Was daraus folgt
Damit stehen beide Seiten der Rechnung: Auf der Angriffsseite können einzelne Kosten sinken. Gleichzeitig können sich Informationen, Berechtigungen und Vertrauen an Stellen konzentrieren, von denen viele weitere Systeme abhängen.
Die Entwicklung lässt sich auf drei Mechanismen verdichten.
| Automatisierung | Vorbereitung, Recherche, Zuordnung und Personalisierung lassen sich teilweise automatisieren. Der personenspezifische Aufwand kann dadurch sinken. |
|---|---|
| Arbeitsteilige Koordination | Anwerbung, Anweisung, Bezahlung und Rückmeldung können digital zwischen mehreren Beteiligten organisiert werden. Das beseitigt die Kosten nicht, kann aber Koordination und Arbeitsteilung erleichtern. |
| Zwischenziele und Konzentration | Informationen, Berechtigungen und Prüfergebnisse können an anderen Stellen gewonnen werden. Ein Teil des dafür nötigen Aufwands kann einmal anfallen und anschließend mehrere mögliche Endziele betreffen. |
Dieselbe technische Entwicklung, die Recherche und Koordination verbilligt, kann zugleich neue Konzentrationspunkte innerhalb legitimer Systeme schaffen. Je tiefer ein Assistent in Arbeitsprozesse eingebunden ist, desto mehr Kontext, Berechtigungen und Handlungsmöglichkeiten können an einem Punkt zusammenkommen. Das ist eine Schlussfolgerung dieses Textes, keine gemessene Regel.
Für die Abwehr folgt daraus vor allem eine Blickrichtung: Sie muss dort ansetzen, wo die Rechnung beeinflusst werden kann - und nicht nur an der sichtbarsten Barriere.
Wiederherstellung gehört dann zur Sicherheit der Anmeldung. Delegierte Zugriffe und bestehende Sitzungen sind eigene Vertrauensbeziehungen. Externe Prüfstellen gehören zur Angriffsfläche, auch wenn sie keinen direkten Kontozugang besitzen. Und ein Merkmal, das sich leicht recherchieren oder reproduzieren lässt, besitzt für sich genommen nur begrenzte Beweiskraft.
Abwehr kann dabei auf beide Seiten der Rechnung wirken. Eine zusätzliche unabhängige Kontrolle, ein gebundener Authentifikator oder eine Wartefrist kann den Aufwand des Angreifers erhöhen. Erkennung, Widerruf und Umkehrbarkeit können dagegen begrenzen, was ein erfolgreicher Zugriff überhaupt einbringt.
Keine dieser Maßnahmen muss einen Angriff unmöglich machen, um wirksam zu sein. Für die Sicherheitsökonomie zählt, ob sie die Rechnung weit genug verschiebt: den notwendigen Aufwand nach oben oder den erwarteten Nutzen nach unten.
Das hat einen Preis. Maßnahmen, die einen Angriff verteuern, können auch den legitimen Gebrauch aufwendiger machen. Eine Wartefrist bei kritischen Änderungen trifft den Angreifer ebenso wie den Kunden, der es eilig hat. Ein zweiter unabhängiger Kanal kostet Geräte, Zeit oder Support. Eine Wiederherstellung mit besonders hohen Anforderungen kann Menschen den legitimen Zugang erschweren.
Bequeme Wiederherstellungswege sind deshalb nicht automatisch ein Versäumnis. Sie sind Teil einer Abwägung zwischen Sicherheit, Verfügbarkeit und Benutzbarkeit. Sicherheit wird damit auch zu einer Verteilungsfrage: Wer trägt die zusätzliche Reibung - und wer trägt den Schaden, wenn sie fehlt?
In diese Abwägung gehört eine zweite Größe. Kapitel 1 nannte Werte dann besonders attraktiv, wenn sie sich schnell übertragen und schwer zurückholen lassen. Das lässt sich verallgemeinern: Ein erfolgreicher Zugriff ist für einen Angreifer weniger wert, wenn seine Folgen schnell erkannt, begrenzt, widerrufen oder rückgängig gemacht werden können.
Erkennung, Widerruf und Umkehrbarkeit wirken deshalb ebenfalls auf die Rechnung - nur auf der anderen Seite. Sie erhöhen nicht zwingend den Aufwand des Angriffs. Sie können seinen erwarteten Nutzen senken.
Ein Einwand bleibt, und er ist zentral für dieses Modell: Die bisherige Rechnung betrachtet vor allem, was geschieht, wenn einzelne Kosten auf der Angriffsseite sinken. Sie bedeutet nicht, dass die Verteidigung stehen bleibt.
Auch Verteidigungstechniken entwickeln sich weiter. Phishing-resistente Authentifizierung, stärker gebundene Nachweise, bessere Erkennung und restriktivere Wiederherstellungsprozesse können ihrerseits den Aufwand erhöhen oder den möglichen Schaden begrenzen.
Welche Seite sich schneller entwickelt, beantwortet dieser Text nicht. Seine Aussage ist enger: Die Kosten auf der Angriffsseite sind keine konstante Größe. Wenn sie sinken, muss eine technisch unveränderte Barriere deshalb nicht mehr dieselbe wirtschaftliche Schutzwirkung besitzen wie zuvor.
Bleibt die Frage aus dem Titel.
Wer bisher kein lohnendes Ziel war, kann allein deshalb verschont geblieben sein, weil sich der personenspezifische Aufwand nicht rechnete. Das ist keine feste Eigenschaft des Ziels, sondern eine wirtschaftliche Schwelle - und diese Schwelle kann sich verschieben, ohne dass sich an seiner technischen Sicherheit etwas ändert.
Sinkt der Aufwand weit genug, verändert sich deshalb nicht zwingend die Mauer. Es verändert sich, für wen es sich lohnt, bis zu ihr zu gehen.
Die Menge wirtschaftlich interessanter Ziele kann dadurch wachsen. Nach der Logik dieses Modells kommen dabei gerade jene Ziele hinzu, deren erwarteter Nutzen zuvor knapp unter den Kosten eines gezielten Angriffs lag. Von innen ist diese Veränderung kaum zu erkennen: Am eigenen Konto, am Passwort oder am Authentifikator muss sich nichts geändert haben. Geändert hat sich die Rechnung auf der anderen Seite.
Nichts davon verlangt, dass ein Angreifer von Anfang an einen bestimmten Menschen auswählt.
Informationen können zunächst breit gesammelt, kopiert, zusammengeführt oder gehandelt werden. Die Auswahl kann erst danach stattfinden: wenn erkennbar wird, welche der vorhandenen Identitäten, Konten oder Zugänge einen weiteren personenspezifischen Aufwand rechtfertigen.
Damit kehrt sich die Reihenfolge um. Nicht immer wird zuerst ein Ziel gewählt und anschließend nach den nötigen Informationen gesucht. Informationen können bereits vorhanden sein - und erst danach wird entschieden, für welche Ziele sich der nächste Schritt rechnet.
Quellen und Belege
| Chrome App-Bound Encryption | Seit Juli 2024 unter Windows: Bindung der Browserablage an die eigene Anwendung; dokumentierte Umgehungen durch Schadsoftware ab Herbst 2024, neuere Varianten ohne erhöhte Rechte. Zitiert in Kapitel 2. |
|---|---|
| Google, WWW 2015 | Bonneau, Bursztein u. a., „Secrets, Lies, and Account Recovery“: Auswertung von Millionen Wiederherstellungsversuchen; Sicherheitsfragen als schwaches und zugleich schlecht erinnerbares Verfahren. Zitiert in Kapitel 2. |
| CISA, FBI, AA23-320A | Gemeinsame Warnmeldung zu einer Gruppe, die IT-Helpdesks angreift, um Passwörter zurücksetzen und die Mehrfaktor-Authentifizierung abschalten zu lassen; November 2023, aktualisiert Juli 2025. Zitiert in Kapitel 2. |
| PwC, 2026 | Erhebung zu digitalen Legitimationsverfahren in Deutschland: Verbreitung von Video-Ident gegenüber der chipbasierten eID. Zitiert in Kapitel 2. |
| Anderson 2001, Herley 2010 | Ross Anderson, „Why Information Security is Hard - An Economic Perspective“ (ACSAC 2001), Begründung der Sicherheitsökonomie; Cormac Herley, „The Plight of the Targeted Attacker in a World of Scale“ (WEIS 2010), Unterscheidung von skalierbaren und gezielten Angriffen. Zitiert in Kapitel 1. |
| NIST SP 800-63B-4 | Account Recovery, Recovery-Verfahren und Bindung neuer Authentifikatoren; ausdrückliches Verbot von Sicherheitsfragen als Nachweis. Zitiert in Kapitel 2. |
| Google, Apple | Google Advanced Protection Program und Apple Advanced Data Protection: verschärfte beziehungsweise selbst einzurichtende Wiederherstellung als ausdrückliche Ausnahme vom Regelverfahren. Zitiert in Kapitel 1. |
| CCC, 10. 8. 2022 | Martin Tschirsich, Praktischer Angriff auf Video-Ident: sechs Fernidentifizierungsverfahren getäuscht, Zugriff auf die elektronische Patientenakte einer Testperson. Die gematik untersagte die Verfahren am 9. 8. 2022 in der Telematikinfrastruktur. Zitiert in Kapitel 2. |
| FinCEN, 13. 11. 2024 | FIN-2024-Alert004 zu Betrugsmustern mit Deepfake-Medien: mit generativer KI erzeugte Dokumente, Fotos und Videos zur Umgehung der Kundenidentifizierung; nach Verdachtsmeldungen auch erfolgreich eröffnete Konten. Zitiert in Kapitel 4 und Kapitel 6. |
| NIST SP 800-63A-4 | Identity Proofing, Validierung von Identitätsnachweisen und Verifikation. Zitiert in Kapitel 6. |
| Dokumentierte Fälle | Okta (Oktober 2023), MGM Resorts und Caesars (September 2023), Uber (September 2022), LastPass (2022) in Kapitel 2; SEC-Konto und Cloudflare in Kapitel 3; Hongkong-Videokonferenz in Kapitel 6. Grundlage sind jeweils die Darstellungen der betroffenen Stellen selbst sowie behördliche Angaben; wo die Ursache nur durch Dritte beschrieben wurde, ist das im Text vermerkt. |
| ENISA, Europol | Informationsdiebstahl durch Schadsoftware als eigene Bedrohungskategorie; Handel mit gestohlenen Zugangsdaten und spezialisierte Zugangshändler. Zitiert in Kapitel 2. |
| ENISA | Countering SIM-Swapping: Rolle von Social Engineering, personenbezogenen Informationen und Kundenidentifizierung. Zitiert in Kapitel 3. |
| NATO | Hybride Aktivitäten unter Nutzung von Proxies im euro-atlantischen Raum. Zitiert in Kapitel 6. |
| Europol | Operational Taskforce GRIMM sowie das Modell von Instigator, Recruiter, Enabler und Perpetrator bei Violence-as-a-Service. Zitiert in Kapitel 6. |
| Europol, EU-SOCTA 2025 | Digitalisierung von Rekrutierung, Kommunikation und Zahlungsprozessen sowie Proxy-Strukturen. Zitiert in Kapitel 6. |
| EZB, Financial Stability Review 2025 | Aus dem Consumer Expectations Survey vom November 2024: Anteil der Haushalte im Euroraum mit Kryptowerten, Verteilung der Bestandsgrößen und Anteil am Finanzvermögen. Zitiert in Kapitel 1. |
| Europol, LabHost | Mitteilung zur international koordinierten Zerschlagung der Phishing-as-a-Service-Plattform am 18. April 2024: rund 10.000 Nutzer, mindestens 40.000 Phishing-Domänen, geschätzt 480.000 Kartennummern, 64.000 PINs und mehr als eine Million Passwörter. Zitiert in Kapitel 1. |
| Europol, IOCTA 2025 | „Steal, deal and repeat - How cybercriminals trade and exploit your data“, Publications Office of the European Union, Luxemburg 2025: Handel mit erbeuteten Daten, Mehrfachverkauf desselben Bestands, Abonnementpreise für Infostealer-Logs, Preisanstieg für inserierten Zugang 2024 (nach CrowdStrike), Monatsgebühr der Phishing-Plattform LabHost sowie deren Beliebtheit bei nachgeordneten Beteiligten. Zitiert in Kapitel 1 und Kapitel 2. |
| Ledger, Coinbase | Ledger, Mitteilung zum Datenabfluss aus E-Commerce- und Marketingdatenbank, Juli 2020, Veröffentlichung des Bestands im Dezember 2020; Coinbase, Formular 8-K an die SEC vom 14. Mai 2025 zu Bestechung bei einem externen Kundendienstleister. Zitiert in Kapitel 1. |
| US-Justizministerium | Mitteilungen zur Festnahme im Oktober 2024, zum Schuldbekenntnis im Februar 2025 und zur Verurteilung wegen der Übernahme des SEC-Kontos, einschließlich der Angaben zum gefälschten Ausweis, zur übertragenen Mobilfunknummer und zur Kursbewegung. Zitiert in Kapitel 3. |
| SEC, @SECGov | Stellungnahme der US-Börsenaufsicht „Statement on Unauthorized Access to the SEC's @SECGov X.com Account“ mit dem minutengenauen Ablauf des 9. Januar 2024. Zitiert in Kapitel 3. |
| Bybit, Safe{Wallet} | Untersuchungen von Sygnia und SlowMist zum Diebstahl vom 21. Februar 2025: uebernommener Entwicklerrechner, erbeutete Sitzungstoken der Cloud-Umgebung, veraendertes Frontend, Freigabe durch die Unterzeichner; Zuordnung des FBI zum Cluster TraderTraitor. Zitiert in Kapitel 2. |
| British Airways, Polyfill | Bußgeldbescheid des britischen Information Commissioner's Office gegen British Airways vom Oktober 2020 zum veränderten Skript der Bezahlseite von 2018; Untersuchung von Sansec vom 25. Juni 2024 zum Besitzerwechsel bei Polyfill und Zählung betroffener Hosts durch Censys vom 2. Juli 2024. Zitiert in Kapitel 2. |
| ENISA Threat Landscape 2025 | Oktober 2025: missbrauchte Funktion „verknüpfte Geräte“ bei Signal durch präparierte QR-Codes (Sandworm); Mobilgeräte als größter Anteil der gemeldeten Bedrohungen (42,4 %), Android stärker betroffen; On-Device Fraud durch Account Takeover am Beispiel Medusa und BingoMod. Zitiert in Kapitel 2. |
| Europol, IOCTA 2026 | Lagebild vom 28. April 2026 zu Verschlüsselung, Proxies und künstlicher Intelligenz: Einsatz generativer KI zur Personalisierung von Social Engineering, Automatisierung als Beschleuniger von Betrugsschemata, KI-gestützte Werkzeuge zum Zusammensetzen von Schadsoftware aus vorhandenen Codebeständen. Zitiert in Kapitel 2, Kapitel 4 und Kapitel 6. |
| OWASP LLM01:2025 | Prompt Injection: direkte und indirekte Prompt Injection, externe Inhalte als mögliche Quelle von Anweisungen. Zitiert in Kapitel 5. |
|---|---|
| OWASP LLM06:2025 | Excessive Agency: übermäßige Funktionalität, übermäßige Berechtigungen und zu große Autonomie agentischer Systeme. Zitiert in Kapitel 5. |
| RFC 9700 / BCP 240 | Best Current Practice for OAuth 2.0 Security: begrenzte Berechtigungen, Token-Sicherheit, Least-Privilege-Prinzip, Audience Restriction sowie Schutz von Access- und Refresh-Tokens. Zitiert in Kapitel 5. |
| UK NCSC | Impact of AI on cyber threat from now to 2027: KI als Verstärker bestehender Cyberangriffe, effizientere Reconnaissance und effizienteres Social Engineering; für die Entwicklung von Schadsoftware und Exploits nur einen „mäßigen Zuwachs, von niedrigem Ausgangsniveau“ bei wenig fähigen Akteuren. Zitiert in Kapitel 2, Kapitel 4 und Kapitel 5. |
| eIDAS | Europäischer Rahmen für elektronische Identifizierung und Vertrauensdienste, als Beispiel für eine bestehende Regelung von Pflichten und Fehlerfolgen. Zitiert in Kapitel 5. |
|---|---|
| Reuters, 3. 9. 2026 | Einschätzung des dänischen Nachrichtendienstes PET zu Rekrutierungsversuchen über soziale Netzwerke und Gaming-Plattformen. Die russische Seite weist die Vorwürfe zurück. Zitiert in Kapitel 6. |
| OCCRP u. a. | Investigative Recherche von OCCRP, Paper Trail Media, Delfi und Der Standard zur Rekrutierung von Personen für Sabotageaufgaben über Telegram. Zitiert in Kapitel 6. |